1312 Blogs

Reader

Read the latest posts from 1312 Blogs.

from crypteronia

The death of a neofascist on February 14 is getting the far-right and their centrist simps all excited
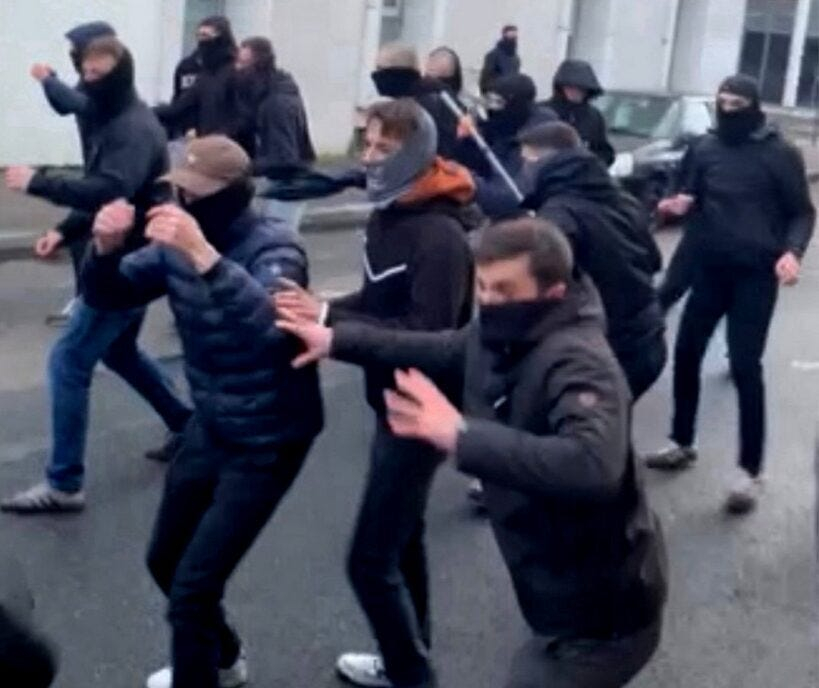
The late young man was part of a group of fascists armed with projectiles and rods who assaulted the antifascists (source: contre-attaque.net)

This is an edited translation of a radio interview of Pierre, editor for French antifascist publication contre-attaque.net, on the Italian radio Radio Onda d’Urto, published on February 19. I’m choosing this interview because I think it does a good job of explaining the fresh new hell here in France to international comrades.

TL;DR: On 12 February 2026 in Lyon, an ambush initiated by armed fascists ended in several antifascists beating neonazi militant Quentin Deranque to death. He was immediately hailed as a martyr by the far right and the bourgeois press, who jumped to slander the entire antifa movement while also trying to connect his death with the radical left party France Unbowed. This broad coalition against antifascism results from the deep infiltration of far-right ideas in the public sphere through the mass media and influencers.

Pierre, with your collective Contre Attaque, you have conducted a proper counter-investigation which challenges the initial version spread by the public prosecutor and by certain media. You have made it apparent how, in reality, the fascist groups were the aggressors. Can you explain to us the dynamics that you were able to reconstruct and cite the sources that allowed you to turn the narrative around?

Sure. First of all, for our friends abroad, I need to give some context for what happened in Lyon on February 12. That day, there was a mobilization by far-right group Nemesis, who for years has been organising provocations and attacks on leftist meetings in all of France. This group calls itself feminist but actually weaponizes feminism to vilify Muslims, Islam and foreigners. They carry out well-oiled propaganda operations: they show up at leftist events to disrupt them, they provoke militants and then publish videos of any reactions, claiming the left assaulted them.

This has been going on for years. Nemesis have been using this MO during feminist demos such as those of March 8, for instance, showing up with racist signs and a security escort of armed men to try to penetrate the march. Of course there were clashes, but what their videos showed, and the media relayed, is that Nemesis were assaulted by leftist militants. It’s a continual manipulation game.

In Lyon Nemesis wanted to create this kind of agitprop attack during an event involving Rima Hassan, the French-Palestinian euro-MP for radical left party France Unbowed (La France Insoumise), who receives constant death threats from the far right. While the Nemesis members were standing in front of the venue of Rima Hassan’s conference, a security escort composed of violent militants from Lyon was waiting at a distance of a few hundred metres.

We began to receive information on the evening of February 12, and then mostly on February 13. At that point, Nemesis had started to publicize everywhere that one of their militants had been severely injured by antifascists and was currently between life and death. At that point, there was no footage or any proof of anything definitive, and yet this narrative was immediately and uncritically repeated by all the media.

The national media have reported on this story without offering any background on the collective’s ideology. Knowing the local context in Lyon (see 3rd question below), the story immediately sounded suspicious.

On February 14 we learned that this young fascist militant, Quentin, had died in the hospital. That same day, TF1, the most-viewed TV station in France belonging to construction billionaire Martin Bouygues, released a few seconds of a video recorded by a neighbour, showing far-right militants being beaten on the ground. This footage was shown everywhere and imposed on the population as the official version.

However, we know that the video was edited by TF1. The channel had received two films: one in which the fascists attacked a group of antifa and one showing the end of the fighting, where the fascists had lost the fight and were abandoning their comrades.

The premier news source of France chose to fool public opinion showing only a few seconds of the end of the confrontation. This is a very serious fact. We began our counter-investigation by first criticizing the lack of backbone of the French political establishment, especially on the left.

Many politicians immediately tweeted to pay homage to Quentin and denounce antifascist violence, accusing France Unbowed without definitive proof. Many of these reactions even came before the release of the TF1 video, directly echoing the far-right’s narrative. This is very bad, because once again, at that point, there was no evidence.

And yet the first thing we pointed out is that the far-right squad, the one involved in the clash, were not even with Nemesis, as I’ve said; they were several hundred metres away. And the clash did not even happen during Rima Hassan’s conference. It took place before the event with the euro-MP.

So we’ve tried to dismantle the connection manufactured by the media between the death of the young man and the political event. Rima Hassan was not even in the room at the time the fighting happened.

Then, we also reminded our readers who were the people involved and who they were connected to.

The victim, Quentin Deranque, was described as a “nonviolent catholic” and a math and tennis enthusiast, but no one in the media dared to say that he was a neonazi activist.

Thanks to our contacts in Lyon, we got in touch with a source whose name we cannot reveal in the current climate. Our source has sent us some footage in which it appears clearly that Quentin’s group was the one that launched the attack, wielding metal bars, pepper spray, a smoke stick used as a projectile, and concealing their faces. They were all dressed in black.

We published this footage on February 15, debunking the dominant media narrative. Our investigation involved a huge number of people. However, the mainstream media have yet to apologize for the lies they have spread. And what a large majority of people now remember, is that Quentin is the victim.

Later, more videos emerged confirming that the far-right group was waiting at a street corner to ambush a group of the antifa collective La Jeune Garde (The Young Watch), never mind that they could have hurt anyone passing by. The fascists attacked with fighting gear while the antifas fought back with their bare hands. Therefore what happened in Lyon was a plain and simple ambush set up by the far right against leftist militants. Which is actually a common tactic of the far right against leftist activists.

Thank you for your reconstruction, Pierre. What do we know of the arrests of antifascists?

Before I answer about the repression, which has only just began, it needs to be pointed out that the French Parliament has conducted a minute of silence for Quentin, an honour usually reserved for the victims of terrorism. We’re at such a level of collective madness that all the parliamentary groups have agreed to a Republican tribute to a young man who had taken part in fascist marches in Paris. These are truly the creme de la creme of the most radical and violent fascists.

Quentin had also founded a neonazi collective near Lyon, called “Allobroges Bourgoin”, who trained for combat and promoted violence.

So, the deeper you dig, the more you find that this was someone directly involved in violent attacks, clearly committed to a neonazi ideology. And the more evidence piles up, the further untethered from reality the dominant narrative appears, with its minute of silence, the mournful tributes everywhere, the left having fully lost the plot, unsure how to react, and so on.

Now in terms of the repression, on Tuesday, February 17, 11 people were arrested [4 have since been released], including members of La Jeune Garde. La Jeune Garde is a group from Lyon founded in self-defence against the attacks of the far right, and, unlike Contre Attaque, they have chosen to participate in institutional politics and associate with France Unbowed.

This is not an ultraviolent group, they are comparable to the self-defence groups that left-wing parties used to have in France in the 1920’s and 30’s. Back then, the main left-wing parties such as the Communist Party and the Socialist Party used to organise self-defence groups to protect their events from far-right attacks. So what La Jeune Garde are doing now is by no means a novelty in France. They are depicted as being exceptionally violent. But actually, self-defence groups affiliated to left-wing parties have always existed. La Jeune Garde, currently in hot waters after several of its members were arrested, is just one of those.

Allegedly, some of the individuals arrested in connection with Deranque’s death are linked to the France Unbowed MP Raphaël Arnault, himself the founder of La Jeune Garde. Now the public prosecutor has opened an investigation for voluntary manslaughter, which would imply an intent to kill, something which is completely at odds with the reality of a badly ended brawl after an ambush by armed fascists. So yes, it ended badly as we know, but the antifas were actually responding to an unprovoked, armed attack.

Also contentious is the charge of criminal association (“association de malfaiteurs”), a very worrisome charge because under it, French law allows for the prosecution of anyone with any sort of link to the accused, be it material or ideological. This legal device could allow for the repression of the whole of La Jeune Garde, but it might even lead to incriminating the France Unbowed party too.

So setting aside the arrests of those directly charged with the events of February 12, whose eventual trial will take place in a long time, there’s also a powerful dynamic of political repression targetting France Unbowed, painting the entire movement as responsible for the death of Deranque. We’re seeing the terminal phase of a strategy, led by the Macronist bourgeoisie in alliance with the far right, of seeking to destroy the last remaining radical leftwing party in France with its 20% voting block.

I’d like to conclude by taking us to Nantes, where yesterday a far-right demonstration for Quentin took place. There was supposed to be a small antifascist counter-demo but it was declared illegal. The police surrounded the antifa demonstrators and beat them while insulting them. So we’ve seen the police act as direct auxiliaries of the far-right, cracking down on any public expression of antifascism while allowing the far right to assemble. This is what is happening in France at the moment.

In your article you write that in Lyon, far-right violence has been occurring with impunity for years. Can you describe the situation in that city and in the rest of the country?

Lyon is the third largest city in France, it’s the French capital of the radical far right because the authorities, at both the city and state level, have allowed the opening of radical far-right spaces such as boxing gyms and bars where these groups can assemble and organise. The city also has a long history of fascist presence. It’s where we had Klaus Barbie, the infamous head of the local Gestapo. Collaboration with the nazi occupyers was very strong there, although so was the resistance. Part of the university was in the hands of the far right.

In the last 15 years in Lyon, the situation has been dire. We’ve listed 102 far-right assaults of extreme violence, with victims ending up in the hospital and with sometimes permanent injuries. There have been attacks with knife, hammer and bats against Arabs, during Pride events, against anarchist or leftist bookshops, against the offices of trade unions or political parties. Of these dozens of attacks, 70% were never prosecuted. Not only were they not punished, their perpetrators were never even identified or charged. These assaults are not covered by the media, unfortunately, aside for the local and specialised press, so most of the population have never heard of these attacks.

So what we have to explain to the public is that antifascism in Lyon is a reaction to that situation. Antifa groups were created for protection from frequent attacks by the far right, who have headquarters, training gyms, and who impose their rule.

So indeed, Lyon is the capital of the far right, but the far right is active throughout the country. Since 2022, we’ve listed at least 12 murders that were either racially motivated or perpetrated by far right militants. Actually, we know this list is incomplete, for instance we’ve recently found out about a Roma woman, a pregnant mother of two, killed by a far-right hunter in 2024. Once more, the national media barely mentioned it.

Lately the western part of France, where Contre Attaque is based, though historically less welcoming of the far right, is also getting contaminated. The far right is now active in Brittany and in the city of Nantes.

For instance in the village of Saint-Brévin, near Nantes, the far right agitated for two years against the opening of a centre for asylum seekers, escalating from insults and assaults to eventually setting fire to the centre-right mayor’s house. Not a far-left mayor, not a member of France Unbowed or anything. The fascists set his house on fire in the middle of the night, and he almost burned alive. You would think that would have raised outrage nationally. Nope. The media barely talked about it and the perpetrators were never found. The Minister of the Interior didn’t speak about it. The government didn’t condemn the attack. So this centre-right mayor resigned from his mandate in protest, saying: “The State doesn’t protect me, I’m risking my life for accepting a refugee accommodation centre, I’m resigning.” This is a serious issue, you see, much more serious than the death of some fascist in Lyon. But it’s never discussed.

Has your investigation been relayed by larger outlets? What role does the mass media, more generally, play in all of this?

The French media is dominated by billionaires such as Vincent Bolloré, who is openly on the far right, and who’s acquired numerous TV channels, newspapers, publishing houses with the avowed aim of, and I quote, “waging a war of civilization to impose far-right ideas in France.” And he’s good at it. He’s overhauled entire newsrooms, fired journalists and imposed his minions. But Bolloré is just the tip of the iceberg. The left tends to focus on him, but the problem is much deeper.

Indeed, the other private outlets are also under the control of billionaires with ties to political elites. Martin Bouygues, for instance, who is friends with ex-President Nicolas Sarkozy, or Patrick Drahi, who owns the channel BFMTV, a French-Israeli businessman who spread a constant stream of genocidal propaganda after October 7, 2023.

As for the public media channels, they have been undergoing purges to get them to fall in line with Macron, as the government is in charge of naming the directors. So the main news outlets such as France Inter or France Culture have been cutting the more critical programmes, the ones doing satire, or speaking truth to power to the slightest extent, and firing their editors. In their place, they hire journalists who have been on Bolloré’s payroll.

What all this means is that the programmes that play in almost every house in France have aligned themselves with the talking points of the far right, at best on Macron’s, which frankly today is almost the same thing. And in this way France Unbowed is demonized literally every day. They can no longer express any position on Palestine, on the police, on the social situation without being instantly accused of the most outrageous things. In this way, the entire bourgeoisie has banded together to destroy the only left-wing party in electoral politics.

The truth comes out thanks to independent media and thanks to the social media. In this case, we were the first to put out footage of the brawl in Lyon, then Canard Enchaîné, a venerable satirical weekly, published another video. Thankfully, their version was then relayed by some of the mainstream media. But in some cases, on TV, they reversed the roles, labelling the antifascists as fascists and vice versa. This is an operation of deep disinformation, of destruction of the real and of the truth, led by the mass media in spite of the video evidence.

What is the role of far-right social media influencers in creating “Quentin the martyr”, and in what way do they incite to violence, contributing to the climate you’ve described?

In France, as in the rest of the West, there is a whole galaxy of far-right influencers on Youtube, Tiktok and Instagram producing a huge quantity of far-right content. There’s lifestyle content but also videos about training for combat and commentary on current events. They also get involved in arguments about art and so on. They’re creating a whole neofascist counter-culture.

Now, how have they contributed to creating a martyr figure out of Quentin? I want to be very clear: it wasn’t them. They didn’t even need to, because as I’ve said, the mass media had already turned him into a martyr, and the Parliament had already paid a tribute to him. So these influencers didn’t even need to create a martyr. They’re going further. They’re putting up posters with Quentin’s face everywhere in France, they’re calling for demos. They are calling for violence against the left. They want to capitalize on their advantage.

On the other hand these same influencers could be said to be the ones responsible for the death of Quentin, because for years and years they have been calling for armed violence. Their videos are really high quality, by the way, very well edited and enjoying wide diffusion, on Youtube for instance. These are people who pose with rifles while they do firearm practice. One of them, a very famous influencer in France called Papacito, used a life-sized mannequin with the logo of France Unbowed on it and filmed himself shooting at it with a real firearm. Then he cut its throat with a knife. This video, for instance, was viewed hundreds of thousands of times. The party filed a complaint for incitement to murder, but the Youtuber was acquitted. So, this is a single example, but this is going on non-stop.

So there are millions of people in France, mainly young men, who watch masculinist content, incitation to hatred against vulnerable people, against LGBTQ people, against the left. They even started a campaign, a few years ago, calling on people to create a group in every city to go and beat the antifas.

So all this is going on and there is no State repression of it at all.

Quentin is a young man who followed these accounts, who took their videos seriously, who decided “I’ll do it, I’ll start my own squad, I’ll go attack antifa” and it ended badly for him. Alice Cordier, the leader of Nemesis, who is currently going on all the TV stations crying, literally crying for “her friend Quentin”, she can be seen on social media posing with an assault rifle. Once more, no-one is reporting on this in the mass media.

In this distressing atmosphere, is there still a space for antifascists? How can antifa fight back?

That’s a good question. We believe all of it needs to be rebuilt, not only the antifascist movement but also the antiwar movement. Indeed the far-right onslaught, together with Macronist neoliberalism, has caused the left in France, as in the whole of the West, to lose a huge amount of ground. Many positions that were common sense ten years ago no longer are. Opposition to racism and the welcoming of undocumented migrants for instance, no longer goes without saying for most of the left.

On militarism, a few collectives like ours are struggling to rekindle an antiwar movement. Antimilitarism used to be a mainstay on the left, ever since the Internationale, but today most of the left are warmongering and support rearmament, military service and so on. The current situation is so dire that even antifascism, which historically used to be the smallest common denominator for the left, even among groups that disagree on everything else, but now even antifascism no longer unites the left.

Now, the picture is not entirely grim of course, there are still effective independent media in France such as ours, and there’s clear demand for our kind of reporting, since Contre Attaque has never been more popular as the last few days. There are many collectives organising thoughout France.

But, in our analysis, the main threat to the movement for social justice isn’t so much the far right — though of course it is extremely dangerous — but the authorities. The “real” far right, which threatens and opposes us, is the one who wears a uniform. It’s the French police, who has crushed the environmental movement, who has crushed the 2023 protests against pushing back the age of retirement, who has crushed the 2023 urban revolts after the police murder of Nahel Merzouk, who has been so effective and brutal that the social movement to block the country last September was literally killed in the egg.

When we compare it to Italy’s “Blocchiamo Tutto” (block everything) movement for Palestine, where marches could occupy an entire four-lane highway, in France this was made impossible by the extreme police presence: 100,000 officers were deployed to prevent the movement. And they charged and gassed and beat us as soon as we assembled. So the government could then declare, “See? There is no movement.”

So the current attack following the death of Deranque is one more step in this “fascisation” process.

I’m sorry to be painting such a grim picture, but with Antonio Gramsci I believe in “the pessimism of reason and the optimism of action”.

We have a lot of work to do to rebuild a powerful social movement, and we’ll have to try to be united, even with the electoral left-wing such as France Unbowed because it’s plain to see that the offensive against them is actually an offensive against the entire social justice movement. The duty facing us now and for the coming years, is that of building up a revolutionary internationale. Because the choice is between revolution and barbarity.

 
Lire la suite...

from crypteronia

Traduction de l'article “Are Women Weak Jews?” de Sophie Lewis publié le 27 mai 2025 dans le magazine Spectre.

Andrea Dworkin, wikipedia L'oeuvre d'Andrea Dworkin, avatar belle-lettriste de la deuxième vague, comprend douze livres (sans compter les trois sur le porno coécrit avec Katharine MacKinnon). Parmi ceux-ci, on compte plusieurs titres peu connus (le roman Mercy et la collection d'essais Life and Death, notamment) mais un en particulier gît dans une obscurité qu'on ne peut pas soupçonner d'être accidentelle. Alors que c'est ce livre-là — son livre sur Israel — qui mérite le plus réexamen aujourd'hui, ses fans du vingt-et-unième siècle semblent déterminé·e·s à entériner sa radiation des archives culturelles ; iels célèbrent plutôt ses tonitruants écrits de critique culturelle des débuts : Pornographie, Woman Hating, Les femmes de droite et Notre sang.
Près de six cent jours ont passé, au moment où j'écris ces lignes, depuis l'accélération d'un génocide long de plusieurs décennies en Palestine que beaucoup ont justifié au nom des femmes. J'ai tenté ailleurs d'exprimer mes difficultés avec la pornophobie auto-flagellatoire de Dworkin dans un esprit de camaraderie et en acceptant ses cadrages (autrement dit, en mettant de côté son sionisme). Une approche plus courageuse aurait été de constater que la colonialisation de peuplement qu'elle prônait dans ses dernières années était inséparable du nationalisme culturel féminin de ses premiers textes. En effet, Scapegoat: the Jews, Israel and Women's Liberation (“Bouc émissaire : les juifs, Israel et la libération des femmes”) ne fait que verbaliser son remède aux maux qu'elle a exploré avec virtuosité des décennies durant. C'est le travail le plus long de Dworkin, et dont la gestation a été la plus longue. J'y vois la culmination pessimiste d'une vie de l'esprit qui débute, à la fin des années 60, par un bref moment d'optimisme aux antipodes des positions qu'elle finira, dans un tournant tragique et auto-détestatoire [self-loathing], par embrasser après que son mariage ait prit un tour féminicidaire. Des décennies plus tard, avec Scapegoat, elle défend sans sourciller la nécessité d'établir, par tous les moyens, un “Israël” pour les femmes. En chemin, Dworkin sonde les abîmes criminels de l'Israël réel avec une honnêteté déconcertante, mais à la seule fin de démontrer qu'il n'avait pas d'autre choix.

Les lecteurices de Dworkin, je crois, sont rares à connaître Scapegoat. En 2023 la philosophe Natalie Wynn a.k.a. “Contrapoints” vient gonfler la vague néo-dworkiniste lorsqu'elle recommande à ses près de 2 millions de followers sur YouTube de lire Les Femmes de droite (1978) pour comprendre le tournant anti-trans de J. K. Rowling (elle aussi grande citatrice de Dworkin). Wynn fait bon usage du premier chapitre, “La promesse de l'ultra-droite” — comme la théoricienne Robyn Marasco du blog Historical Materialism quelques années plus tôt[lien] — mais le progressisme mesuré et minutieusement argumenté de la youtubeuse transféministe n'a que peu à voir avec la tonalité apocalyptique de la pensée de Dworkin. Les Femmes de droite prédit in fine avec aplomb le “gynocide” de masse qui vient (mais Wynn n'a peut-être pas lu le livre jusqu'au bout).

Cette année [2025], au vu de son regain de popularité, les maisons d'édition anglophones Penguin et Picador ont republié ce livre ainsi que deux autres, Pornographie (1979) et Woman Hating: de la misogynie (1974) (La haine des femmes au Québec), sans doute pour capitaliser sur le buzz déclenché par la parution sous une couverture carmin d'une épaisse anthologie de Dworkin (exempte d'extrait de Scapegoat) que les presses du MIT et Johanna Fateman (ex-membre du groupe Le Tigre) ont mise au monde en 2019. Le New Yorker s'en était extasié, puis avaient parues une nouvelle biographie à sa gloire de Martin Duberman et un biopic financé par Gloria Steinem, suivi d'un documentaire indépendant (intitulé Dworkin) en 2024.

Un court article publié en 2020 par le compagnon de vie dévoué de Dworkin, John Stoltenberg, au titre prometteur de “Andrea Dworkin était une alliée des luttes trans”[lien], circule sans arrêt parmi une nouvelle génération de féministes radicales en ligne ; et ce bien que dans son contenu il se borne à montrer qu'en 1974, Dworkin était bien plus ambivalente sur les femmes trans — car “victimes de la médicalisation” — que ne l'était la transphobe-en-chef Jan Raymond (dont Dworkin gratifia en 1978 le livre trans-annihilationniste L'Empire Transsexuel d'une recommandation en couverture). Raymond, quant à elle, rétorquera en 2021 — hélas, plutôt décisivement — que Dworkin avait en fait renié son non-TERFisme, de même que les excès (pro-zoophilie, pro-inceste) de ses écrits du début des années 70 (d'où Stoltenberg tire ses affirmations). Je ne peux pas me prétendre surpris·e de voir des idéologues anti-trans telle que la soi-disant “féministe radicale conservatrice” Louise Perry (qui milite pour l'abolition du divorce sans égard à la faute) faire l'apologie d'Andrea Dworkin en 2024. Ce qui me surprend (et m'attriste), c'est de voir parmi ses thuriféraires de brillantes féministes socialistes contemporaines.

Cela fait cinq ans que j'assiste à tout cela, les yeux de plus en plus exorbités, le coeur aspirant sans cesse et en vain à ce que l'objet de ce retour de vogue soit une autre (une meilleure) féministe de la deuxième vague : Pat Parker peut-être, ou Amber Hollibaugh, ou Joan Nestle. Parmi les éléments du marketing actuel de Dworkin, le côté, “hou, attention, c'est pas des idées en vogue, t'es pas prête, t'as pas peur ?” me fait particulièrement tiquer. Comme le bref engouement pour le mouvement “4B” en 2024 l'a montré, il n'y a clairement rien de démodé à prôner le séparatisme aujourd'hui. Pourtant les rédactrices de quatrième de couv et les rabatteuses du néo-Dworkinisme semblent s'imaginer en train de briser des tabous, leur propos se résumant souvent à : “franchement c'est pas sexy, c'est pas à la mode, c'est cancel, c'est radioactif, tu vas pas comprendre.” La préface à l'édition Picador des Femmes de droite est de la journaliste du Guardian Moira Donegan, avertissant prétentieusement que “tout le monde n'a pas” la capacité “d'encaisser” Dworkin, c'est-à-dire de “regarder en face la réalité du monde”.

Malgré tout, peut-être est-ce là une attitude plus honnête que celle des lectrices de Last Days at Hot Slit (“Derniers jours à Fente Chaude”, une collection d'essais) qui, sous une réprobation distinctement de façade s'affirment séduites malgré elles : la prose décapante de la vieille séparatiste exerce un “attrait alarmant”, comme ces enthousiastes le rapportent souvent. Les soc'-dems qui confessent leur conversion émotionnelle à une idéologie “alarmante”, ce n'est pas ce qu'il y a de plus rare comme phénomène ces temps-ci ; et c'est une chose de trouver stylée l'aversion de Dworkin pour les femmes qui font du porno, qui militent pour la décriminalisation du travail du sexe ou qui aiment le BDSM ; c'en est une autre quand Brock Colyar, la “party girl de service” du New York Magazine, après un week-end à faire la fête avec la “nouvelle jeunesse de droite” trumpiste, nous informe que sous l'influence MAGA, “j'étais débridée : je traitais les gens de mongols, je faisais des blagues sur les grosses”, que c'était “libérateur, émancipateur” de perdre des ami·es en “ayant des débats” (en justifiant) l'anéantissement de Gaza.

Il est juste de “s'alarmer” d'une telle “libération”. Dworkin commence Scapegoat avec cette proclamation étrange — et étrangement banale — de nationalisme : “Je suis une ennemie du nationalisme et de la domination masculine. Cela veut dire que je rejette tout nationalisme excepté le mien.” Immédiatement, elle enchaîne en reconnaissant que le gouvernement (israélien) qui représente ce qu'elle appelle incorrectement son “groupe ethnique” (les juif·ves) a “franchi la ligne entre l'autodéfense et l'agression”. Puis, elle ajoute que “cette ligne elle-même ne va pas de soi, car un acte violent peut servir à anticiper une attaque de l'ennemi et peut constituer une forme d'autodéfense.” Deux ans plus tard, les partisans de la guerre en Irak invoqueraient la “défense préventive” pour justifier la même chose, ce qu'on nommerait alors la Doctrine Bush. Toujours sur ce thème de l'agression défensive, Dworkin fait le lien, premièrement, avec la victime inaugurale du marquis de Sade, qui aurait dû tuer son tortionnaire ; et deuxièmement avec son ex-mari, qu'elle a fuit “non parce que je savais qu'il me tuerait, mais parce que je sentais que moi, j'allais le tuer.”

Cet enchaînement vertigineux d'analogies, de la Nakba au mariticide, a lieu en l'espace d'une page, donnant le ton d'un volume qui trace en toute sincérité un lien entre l'antisionisme et “la haine des femmes”. Du début à la fin, dans la pure tradition d'érudition débordante de la prose dworkinienne, un torrent de milliers de références saisissantes et atroces dévale, ayant parfois avec le sujet un rapport pour le moins ténu : Jack l'éventreur, lynchages, cobayes humains en médecine, agressions coprophiles d'Hitler, le roman néonazi Les carnets de Turner, abats-jours faits en peau humaine tatouée, vivisections, incestes, suicides, esclavage, bouillons de filles mortes (durant la famine en Chine), et ainsi de suite. Au vu de ce qui suit, la remarque provoc du début sur la logique que les coups de son ex-mari lui ont inspiré ressemble à un remix du fameux bon mot de Golda Meir : “Quand viendra la paix, nous parviendrons peut-être un jour à pardonner aux Arabes d'avoir tué nos fils, mais il nous sera plus difficile de leur pardonner de nous avoir forcé à tuer les leurs.”

Le plus fascinant pour moi dans Scapegoat, c'est de voir Dworkin se faire mordre si grièvement par sa propre longue habitude du raisonnement par analogie. Sa passion pour le mode d'argumentation féministe exemplifié par la maxime, elle-même pluricentenaire, “La femme est le nègre du monde” (produite par Mary Wollsonecraft et popularisée par les Beatles en 1968) a débuté dans son premier livre, où elle raconte sa prise de conscience féministe comme une soudaine révélation “que nous étions, comme Yoko Ono l'a écrit, le nègre [“the n****r”]1 du monde, l'esclave de l'esclave.” Un essai de 1976 pousse l'absurdité encore plus loin en décrivant le mariage comme la réduction “littérale” de la citoyenne au rang de possession, de sorte que la “racine” du système esclavagiste américain doive être recherchée dans la pratique ancestrale de la violence conjugale. Au moment où elle publie Scapegoat, des décennies plus tard, son usage systématique de l'analogie est tenace au point d'avoir mué en équations catégoriques et inquestionnables ; ses chapitres ne sont plus alors composés que de termes joints par une barre oblique : “Litérature de haine/Pornographie”, “Haine des juifs/Haine des femmes”, et ainsi de suite.

Mais son analogie la plus profonde, qu'elle frôle sans cesse avant de la récuser dans un mouvement de panique, est celle de la Shoah avec la Nakba — une parité qu'elle s'évertue vigoureusement à ne surtout pas envisager. “L'affirmation d'une équivalence morale est terrifiante et inique”, déclare-t-elle en réponse à l'usage, par l'écrivaine palestinienne Hala Deeb Jabbour, du mot “holocauste”. Pourquoi alors insister sur les continuités entre le kahanisme et les chemises brunes, constatant (à juste titre) qu'“il n'y a pas de gène de l'antifascisme qu'auraient les juifs mais pas les Allemands,” et philosophant qu'“il y a quelque chose d'approchant le burlesque dans ces retournements — les arabes qui fuient, les juifs de l'Holocauste qui s'installent” ? Les soldats kahanistes, organisant des pogroms anti-arabes, se surnommaient eux-mêmes “l'unité Mengele”, remarque-t-elle, mais bon, “les soldats sont forcés de se tenir sur une corde raide entre le militarisme et les conduites et affects fascistes. La corde est très étroite, et l'équilibre est précaire.”

Ou encore, dans le troisième chapitre, “Pogrom/Viol”: Dworkin fait se caramboler une longue discussion sur la Nuit de Cristal et une soudaine évocation du massacre par les milices sionistes des Palestinien·nes de Deir Yassin en 1948. Son propos, comme s'il y avait là quelque chose de provocateur, est clairement de dire que les victimes de pogroms passés sont devenues pogromistes à leur tour. Ce qu'elle se sent obligée de dire ensuite — après avoir cité un soldat israélien témoignant s'être senti “empli de dégoût de moi-même” en faisant sauter des maisons palestiniennes — est stupéfiant : il nous faudrait prendre note du fait que “la conscience juive existe, jusque dans sa modalité militariste israélienne”, et apprécier l'auto-réflexion du pogromiste, car “la haine et la violence ne l'ont pas encore détruit.” Il sait, au moins, “qu'il a fait le mal, pas le bien.” On aimerait peut-être savoir ce qu'est exactement que cette “conscience juive”. Et quelle différence ses larmes sur le canon font à celleux qui reçoivent les bombes.

Mais on n'aura pas le temps de s'attarder. Un simple saut de section sépare ce passage du prochain ascenseur émotionnel : Scapegoat affirme à présent que les femmes n'ont pas d'histoire, mais que si nous en avions une ce serait “une histoire du viol : le pogrom contre le corps féminin.” Ces juxtapositions constantes coupent le souffle qu'on prendrait ordinairement pour examiner chaque affirmation, à son tour, avant de passer à la suite. J'en ai la nausée, mais je ne pense pas que ce soit de la façon escomptée. Un commentaire soudain sur la ligature des pieds en Chine vient clore, par exemple, un long passage sur l'oppression patriarcale des femmes gazaouies. Un détour abrupt par le proxénétisme des juives par d'autres juifs suit de nombreux paragraphes sur l'épicentre pornographique du national-socialisme. Un commentaire paternaliste sur le rôle des femmes dans la résistance palestinienne s'évanouit dans un énième recensement de la prostitution légalisée au fil des siècles. Dworkin s'est donné pour mission de prouver, inexorablement — par une spirale centripète d'équivalences à base de fondus enchaînés — que la “haine des femmes” au coeur des hommes est partout, de tous bords. Cette haine restera jusqu'à ce que les femmes se soulèvent par-delà les frontières, et redessinent de nouvelles frontières pour elles-mêmes en s'emparant d'une matrie — un “Israël” — à l'abri des hommes. Sa mission est un succès. Il se trouve que je la considère fasciste, au premier chef [not least] de par son insistance sur l'innocence féminine.

L'histoire selon Dworkin est en même temps éblouissante d'érudition et atterrante d'idiotie : les hommes ont tout fait. Quand bien même on définirait “l'histoire” en termes strictement militaires, c'est impardonnable : les conflits armés ont toujours inclus des leadeuses, telles que, dans le cas du Front Populaire de Libération de la Palestine, Abla Taha, Latifa Howari, Sarah Joudeh et Leila Khaled. Dworkin ne mentionne ni ces militantes palestiniennes ni aucune autre, et est d'avis que le féminisme n'est pas actuellement possible dans le monde arabe : “dans la sensibilité contemporaine des femmes arabes, le mâle palestinien est la figure romantique,” et non la femme palestinienne. La question de la lutte antisioniste des femmes palestiniennes n'est abordée qu'indirectement, ce qui est en dit long, en l'insérant dans une évocation de “l'héroïsme des combattantes algériennes” de 1954 à 1962, dont l'objectif est de marteler que les mouvements de libération nationale finissent toujours par trahir leurs femmes. D'ailleurs, quand des femmes participent à la lutte, c'est “parce qu'elles peuvent être utiles et utilisées”, obtenant ainsi “une dérogation temporaire à la servilité totale”. Qui plus est, “la subsomption de l'individualité dans la lutte nationaliste est un processus aisé pour les femmes, qui n'ont que peu d'expérience de la réification sociale d'une identité particulière.” Ces femmes sont de la chair à mouvements révolutionnaires, assène Dworkin avec misogynie, car elle n'ont pas d'individualité.

Les nombreuses litanies de faits sur le viol dans les précédents livres de Dworkin tels que Coïts apparaissent comme des répétitions générales en vue du remix du chapitre trois de celui-ci. “Le viol”, scande-t-elle en plein déversement informationnel, “est la pulsation cardiaque du meurtre.” C'est une punchline indéniable. Mais curieusement, alors que les damnées de la terre sont toujours des femmes, “Pogrom/Viol” se base sur l'assertion singulière que “les hommes israéliens se font violer.” Dworkin maintient que “le viol d'un ennemi vaincu, un soldat, un homme” fait partie du “code arabe, coexistant avec l'obligation du père ou du frère de tuer la soeur pour son impureté sexuelle.” Elle extrapole encore, s'autorisant du livre Arab and Jew (“Arabe et juif”) (1987) de l'ancien chef du bureau du New York Times à Jérusalem David Shipler, pour affirmer que les Palestiniens mènent “une vendetta par le viol des hommes par d'autres hommes.” C'est d'ailleurs sur cette seule base — à savoir le témoignage non-corroboré, cité par Shipler, d'un vétéran de la milice Haganah (puis colonel dans l'armée israélienne), Rafi Horowitz, se remémorant les mutilations génitales et oculaires systématiques de la Légion Arabe — que Dworkin émet son verdict glaçant : “le viol de vengeance des soldats israéliens capturés fait partie de la peur, partie de la haine, qui anime la crainte israélienne de l'anéantissement.” C'est là sa conclusion, et sachant que le viol, pour Dworkin, est la plus haute légitimation de la défense préventive sanglante, il n'y a pas de doute sur ce qui est légitimé ici.

La recension de Scapegoat par le magazine Lilith, en 2001, est titrée : “Un regard complexe sur Israël”. Il n'en est rien. Dans le chapitre neuf, “Sionisme/Libération des femmes”, Dworkin cite admirativement les mots prononcés à l'armée israélienne en 1955 par le ministre de la “défense” Moishe Dayan appelant à “mettre un prix élevé sur notre sang [celui des juifs]“. Dans une reprise du ton auto-déclaré “prophétique” de son essai de 1976, Notre Sang, Dworkin fait succéder à sa glose de la vision stratégique de Dayan une addition innovante : “Serait-ce là une bonne idée” — pour les femmes ? “Les femmes pourraient-elles exécuter les hommes qui violent, battent ou torturent des femmes ?”, “Les femmes pourraient-elle combattre pour la libération des femmes ?”, et ainsi de suite. La fin du chapitre consiste essentiellement en de telles questions pudiquement rhétoriques, présupposant la nécessaire existence d'Israël et partant, de son pendant féminin. Le format, comme toujours, est celui d'une litanie inlassable : “Les femmes doivent-elles devenir des louves ?” “Les femmes ont-elles besoin d'un territoire et d'une armée ?”

Elle ne fait que poser des questions, Dworkin. Sa thèse est que la victoire de la lutte de libération des femmes ressemblerait nécessairement ce qu'elle appelle dans sa préface “le mouvement de libération des juifs qu'on nomme le sionisme.” En attendant, dans le chapitre onze, intitulé “Palestiniens/Femmes prostituées” bien qu'il traite presque exclusivement de la centralité de la prostitution pour le nazisme, elle affirme — sur la base extrêmement douteuse des reportages, sur la période 1987-93, d'une certaine Judith Miller (future lèche-cul du gouvernement Bush et rédactrice islamophobe au New York Times) — que “le Hamas exécute des femmes” au rythme d'une centaine de soi-disant “prostituées” par an pour le simple crime “de ne pas être voilées ou de porter des pantalons”.

L'an dernier [2024], le président israélien Isaac Herzog a qualifié racistement le Hamas — le parti politique élu à Gaza — de “machine à violer” ; à sa suite, le porte-parole du gouvernement Eylon Levy l'a appelé “un régime de viol”. J'ai peu de doute quant à la position qu'adopterait Dworkin sur Gaza aujourd'hui. Lorsqu'en 2023 le féminisme radical a pu compter de surprenantes nouvelles recrues telles que Benjamin Netanyahu qui s'en est pris aux “organisations des droits des femmes” dans le monde entier pour leur supposé silence face aux accusations de viols d'Israéliennes le 7 octobre, j'y ai entendu l'écho des cadences et logiques de Dworkin : fétus découpés, quarante bébés décapités, seins mutilés au cutter. Selon un professeur écrivant dans le Jerusalem Post, l'évasion hors de Gaza fut un “foulement au pied des fondations même du féminisme”, qui “remettait au goût du jour le legs de Simone de Beauvoir” car les escadrons de tanks féminins “démontraient la théorie de de Beauvoir” sur ce dont les femmes sont capables (comme si la communiste anticoloniale qu'elle était aurait donné son blanc-seing au génocide des Palestinien·nes au nom de la justice sexuelle). De même que les féminicides d'état allégués par la “journaliste féministe” islamophobe citée plus haut contribuèrent à murer Gaza en 1994, l'accusation, depuis démentie, de violences (sexuelles) systématiques contre les femmes et les filles par le Hamas lors de l'opération Déluge d'Al-Aqsa a rapidement servi de prétexte au châtiment collectif de la Bande de Gaza.

Aux féministes pro-Palestiniennes, inquiètes mais sceptiques, on assura en 2023 que la quasi-totale absence de preuves de ces viols était normale en zone de guerre. Avant que les affirmations sordides du New York Times dans son reportage “Screams Without Words” (“Des cris sans mots”) ne soient intégralement discréditées l'année suivante, le monde vivant de Gaza avait été réduit en ruines et en cendres. Le revival va-t-en-guerre du féminisme sioniste à cette période a parfaitement démontré une thèse centrale de mon livre, Enemy Feminisms (“Féminismes ennemis”) : ce n'est pas parce qu'un courant du féminisme est un produit du dix-neuvième siècle, fondé sur la promesse d'une utopie coloniale où ressusciterait l'égalité sexuelle primordiale propre à un ethnos donné, qu'il est aujourd'hui obsolète. “Des femmes israéliennes se battent en première ligne à Gaza, c'est une première” s'est pâmé le New York Times, faisant écho à l'enthousiasme de la presse sioniste des années 1890 pour les leadeuses féministes maternalistes en Terre Promise. Dans les opulents reportages photo d'aujourd'hui présentant des bandes de jeunes “lionnes du désert” armées de tanks, on est invité·e·s à apprécier la mission, à la portée historique, de la “nouvelle femme juive” d'antan en mal de blanchité, aujourd'hui yassifiée et updatée dans une esthétique triomphale d'inspiration MAGA. Une fois de plus, le Lebensraum est présenté comme un impératif de survie féministe : une terra nullius d'innocence brutale.

Le corps-à-corps d'Andrea Dworkin avec le problème des femmes fascistes est pénible à observer. Elle isole à juste titre, pour les condamner, les éléments misogynes des passages à tabac de femmes collaborationistes dans la France libérée, ou dans le traitement par les soldats russes des femmes nazies. Elle sait bien que les fascistes doivent être confrontés par la violence — elle clame même haut et fort les mérites de la violence libératrice — mais elle réprouve toute violence dirigée contre les femmes, point. La seule façon de donner un sens à cela est de traiter “les femmes fascistes” (une locution qu'elle ne peut se résoudre à prononcer) comme une oxymore ; tout au plus nous accorde-t-elle “femmes pro-nazis”. Scapegoat en arrive ainsi à considérer la responsabilité morale de Hedwig Höss, la femme du commandant d'Auschwitz, comme une sorte d'énigme intrigante. “Qui était-elle ? Qui était madame le commandant Höss ?” s'interroge stupidement Dworkin, sans apporter de réponse : “La femme d'un criminel est-elle un néant moral, ou devrait-on lui demander des comptes ?” Là aussi c'est complexe, car comme elle le dit elle-même, “le racisme, comme clause d'exemption de la charge d'être une femme, fonctionne mieux que toute autre échappatoire” et Frau Höss a échappé à l'abjection de la féminité en disant : “prenez-vous-en à eux, et non à moi”. Apparemment, c'est là une chose pour laquelle on ne peut pas blâmer une femme de droite.

Pour une ennemie auto-proclamée de “tout nationalisme à l'exception du mien” la position qui émerge de ce qui permettrait l'entrée des femmes dans l'histoire est fabuleusement masculiniste. “Les femmes sont-elles”, Dworkin aimerait savoir, “des juifs faibles ?”2 Si oui, la solution pourrait être la souveraineté, un territoire, et une armée — “le contrôle d'une frontière à distance de leur corps, une frontière défendue” — que devra construire un peuple jusqu'alors anhistorique, sur une terre sans peuple (mâle). C'est là, hélas, qu'a aboutit la pensée d'Andrea Dworkin. Sa résurgence est une très mauvaise idée.

Sophie Lewis traduction française : Crypteronia


Notes de traduction

1.
Le terme couvert par des astérisques et plus ou moins équivalent à “nègre” est une injure raciste héritée de l'esclavage que les luttes afro-américaines ont rendue taboue pour les personnes non-noires, c'est pourquoi Lewis (et moi) suivons l'usage consistant à le censurer (il est alors prononcé “n-word”), y compris dans les citations, mais Dworkin (comme les Beatles) s'autorise à l'imprimer. [–> source pour comprendre]. ↩

2. La dichotomie “juif faible”/“juif fort” est un trope de la rhétorique sioniste, qui consiste à faire porter aux juif·ves européen·nes une part de responsabilité dans leur extermination et à valoriser en regard le militarisme israélien. (cf. Naomi Klein, Le Double) ↩


Sophie Lewis

Sophie Lewis (iel/elle) est un·e ex-universitaire basé·e à Philadelphie, auteurice de Enemy Feminisms (Haymarket, 2025), Abolish the Family (Verso 2022, traduit par Noémie Grunenwald sous le titre Pour en finir avec la famille : abolir, prendre soin, s'émanciper [Hystériques & AssociéEs, 2025]) et Full Surrogacy Now: Feminism Against Family (Verso, 2019). Iel travaille actuellement sur un livre sur la libération des enfants à paraître chez Penguin. Ses essais publiés sont à retrouver sur lasophielle.org et d'autres, encore non-publiés sur patreon.com/reproutopia.

 
Lire la suite...

from Zasebnost v letu 2026

Prvi koraki svobode v digitalizaciji

Že 16 let nazaj sem zapustil Windows in prešel na Ubuntu. Ideja odprte kode in svobode nad svojim računalnikom me je popolnoma prevzela. Ubuntu se je izkazal za odlično rešitev za moje delo, kjer uporabljam e-pošto, pisarniške aplikacije, splet in nekaj osnovnih programov. Moj prenosni računalnik Lenovo z 10-palčnim zaslonom (leta 2010) in procesorjem, ki se je komaj spopadal z Windows, je po namestitvi Linuxa končno zadihal. Sistem je bil stabilen in očitno hitrejši kot prej, kar mi je omogočilo, da sem ga še kar nekaj časa uporabljal. V prvih letih raziskovanja Linuxa sem preizkusil različne distribucije, kot so OpenSUSE, Fedora in še več. Prisegal sem na okolja KDE Plasmo in Gnome, dokler leta 2016 nisem pristal na Arch Linuxu z Gnome. V zadnjih dveh letih pa uporabljam manager za okna Hyprland, kasneje tudi stabilno Niri. Kar se tiče telefonov, sem preizkusil Sailfish OS, Sony ter različne modele OnePlus in Xiaomi, ki sem jih takoj rootal (odklonil) in namestil Lineage OS. Ironično je, da sem pristal na “Google Pixel” z Graphene OS. Imati Google telefon, vendar ga uporabljati brez Googlovih knjižnic, je bila zame prava osvoboditev, saj Lineage OS še vedno uporablja Googlove strežnike in nekaj knjižnic za delovanje. Seveda ne bi šlo, če ne bi imel starejšega OnePlus 6 in Postmarket OS na njem, ker me zanima, kako deluje in kakšna je uporabniška izkušnja. Kako živeti brez vodilnih “vohunskih” podjetij, ki ponujajo vse “zastonj” v zameno za vaše podatke? Je enostavno! Preprosto se je treba odpovedati nepotrebni navlaki na telefonu in se izogniti številnim socialnim omrežjem, ki kradejo pozornost in čas. S tem se lahko navadite na manj stresno življenje, polno manj opozarjanj in distrakcij. Ali to olajša življenje? Seveda! Olajšanje je predvsem v zasebnosti na spletu, saj telefon z Googlom (podobno kot iPhone) ve, kje si bil, kaj si pisal, katere fotografije si posnel in s kom si se družil. Grozljivo! Če ne bi uporabljal Linuxa, če ne bi bil povezan prek VPN in ne bi imel Graphene OS na telefonu ter osebne e-pošte na zasebnem strežniku, bi »prijateljski« ponudnik vedel kaj pišem... Že sama misel, da nekdo ve vse o mojem življenju, me straši. Želim imeti svoj računalnik in svoj telefon ter odločati, katere programe bom imel, ne da bi mi jih podjetja vsiljevala v imenu »boljše uporabniške izkušnje«. Obstaja zelo majhen odstotek ljudi, ki so se odločili narediti korake in se “otresti” digitalnih velikanov, da niso zadovoljni. Zato je ključnega pomena prehod na odprto kodo – uporabiti programe, ki ne vsebujejo “trackerjev” in služijo tebi, ne tvoji podatkovni slednji. Prvi koraki: zamenjava storitev • Iskalniki: Google Search → DuckDuckGo, Startpage, Qwant, Searx • E-pošta: Google Mail → ProtonMail, Vivaldi Mail, Disroot Mail, Mailfence, Tutanota • Shranjevanje v oblaku: Google Cloud → NextCloud, MegaSync, Filen, Disroot.cloud Fediverse To je odprta skupnost socialnih omrežij, kjer se povezuje in komunicira eden z drugim z decentraliziranimi strežniki. • Facebook → Friendica • YouTube → PeerTube • Instagram → Pixelfed • Reddit → Lemmy • Twitter (X) → Mastodon, Misskey, Pleroma

Operacijski sistemi • Windows → Linux Mint, Ubuntu, Fedora, Endeavour OS • Android → Graphene OS, Sailfish OS, Postmarket OS, pogojno Lineage OS Naslednjič bom podrobneje opisal prehod na odprto kodo.

 
Read more...

from Zasebnost v letu 2026

Kaj je nadzorni kapitalizm?

Začnimo z osnovami, kaj je nadzorni kapitalizem. Ta koncept opisuje sistem, v katerem velika podjetja, kot so Google, Apple, Meta, X in Amazon... uporabljajo naše podatke za dosego svojih ciljev. S svojim nenehnim “opozarjanjem” in nudenjem storitev, ki nam jemljejo čas, poskušajo ustvariti “boljšo uporabniško izkušnjo”. V resnici pa nadzorni kapitalizem enostransko izkorišča našo izkušnjo kot brezplačno surovino, ki jo pretvarja v vedenjske podatke. Nekateri od teh podatkov služijo za izboljšanje izdelkov, drugi pa postajajo last podjetij, katerim dovoljujemo dostop do naših telefonov in računalnikov preko katerih ustopajo v naše življenje – nepovabljeni.

Vse te podatke analizirajo za ustvarjanje vašega profila, ki napoveduje vaše možne odločitve. Na tej osnovi se trguje na novem trgu vedenjskih napovedi, kar imenujem vedenjski terminski trg.

Z vstopom v fazo evolucije nadzornega kapitalizma proizvajalna sredstva postajajo vse bolj podrejena naprednim “sredstvom za spreminjanje vedenja”, kar vodi do nove vrste moči, ki jo imenujem instrumentarizem. Instrumentarna moč se osredotoča na to, kako z uporabo konkretnih sredstev – znanja, virov, tehnologije ali organizacijskih struktur – nekdo doseže svoja cilja, hkrati pa vpliva na druge. Zato je pomembno, da se poskušamo izogniti uporabi programov in sistemov, ki “prekrito” zbirajo naše informacije in vplivajo na nas pod pretvezo “boljše uporabniške izkušnje”. Prehod v to smer ni lahek, a je zagotovo osvobajajoč.

Na primer, nedavno sem prebral izkušnjo uporabnika na decentraliziranem omrežju Mastodon. Preklapljal je med dvema telefonoma, enim s GrapheneOS in drugim s standardnim Androidom. Opažal je, da ga je uporaba standardnega Androida bolj psihično obremenjevala. Z opustitvijo standardnega sistema in prehodom na GrapheneOS je čutil manj stresa in več svobode. Takšen prehod lahko občutno spremeni življenje na bolje, saj zmanjšuje distrakcijo in omogoča večji nadzor nad tem, kaj želimo deliti. Morda še ena misel – ko je moj starejši sin želel mobilni telefon, sem mu najprej dal pametno uro, da smo ohranili stik. Ko je odraščal, sem mu rootal stari Samsung S4 in mu naložil LineageOS s prostimi aplikacijami. Danes uporablja Pixel 6a s #GrapheneOS ter preživi le četrtino časa na telefonu v primerjavi s svojimi vrstniki.

Njegova izkušnja je pokazala, kako lahko svobodna izbira tehnologije pozitivno vpliva na mlade. Zavedajoč se uporabe prostih aplikacij in Linuxa na svojem računalniku, se počuti srečnega, ker ni ujet v svetu nadzornih kapitalističnih sistemov.

Zato je pomembno, da tehnologijo uporabljamo le, ko jo potrebujemo, in da omejimo “nadzor” nad našimi čustvi in navadami. V naslednjem prispevku bom obravnaval prehod na bolj “svobodne” aplikacije, telefone in računalniške sisteme.

M PS. Še vedno je to moj ljubiteljski minimalistični blog v katerem pišem o svojih izkušnjah in korakih k zasebni uporabniški izkušnji ;) nič več in nič maj ;). Uživajte!

#degoogle #surveillancecapitalism #freedom #mastodon #grapheneos #foss #linux #defacebook #dex #deamazon #deusa

 
Read more...

from Zasebnost v letu 2026

Je zasebnost precenjena?

Pišem minimalističen blog o pobegu iz sveta, kjer so osebni podatki nova valuta, zasebnost pa nekaj, kar je nerodno poudarjati in se o tem pogovajati, saj nihče od večine uporabnikov ničesar ne “skriva” in podatke brez skrbi deli v svetu digitalizacije z vsako napravo posebej. Zato korporacije vedo več o tebi kot ti sam – in to je nova normala. Kupiš nov telefon, ki v bistvu niti ni tvoj ampak je lastnik korporacija, ki točno “narekuje” kaj bo dovoljeno in kaj ne.

Jaz sem iz tega sveta “pobegnil” že pred leti. Ne zato, ker sovražim tehnologijo (v bistvo jo obožujem, ker olajša delo, pretaka glasbo, video, je računalnik na dlani...), ampak zato, ker sem začel razmišljati, da ne želim biti “ujet” v napravi, sistemu, predvsem želim izključno jaz odločati, kaj delim in česa ne. Normalno je, da ima povprečen posameznik nad napravami, ki jih ima v žepu, na mizi in v spalnici zelo malo nadzora saj delujejo po principu zbiranja podatkov in ustvarjanju profiliranega uporabnika. Družba pa željo po zasebnosti hitro razglasi za paranojo.

Ta pobeg ne pomeni, da bom svoje naprave zapiral v mikrovalovko, rezal antene in živel v letalskem načinu. Pomeni nekaj precej bolj osebnega, delil bom veliko manj. Pomeni, da bom zavestno zmanjšal količino podatkov, ki jih prostovoljno “podarjam” sistemom, ki od tega živijo.

Uporabljam večinoma odprtokodne sisteme in aplikacije, ker nočem slepo zaupati zaprtim sistemom v katere proizvajalec vgradi kode, katere zbirajo podatke in jih pošiljajo zato ker ne vem ali pa ker sem bil “prisiljen” z uporabo aplikacije,da ji dovolim dostop po mojih podatkov (ena najbolj zloglasnih je FB, Whatsapp,Instagram,TikTok... ).

Ker hočem imeti pravico izbrisati aplikacije (kar zaprti sistemi ne dovoljujejo), ki jih ne potrebujem. Ker nočem, da mi nek “algoritem za mojo varnost” odloča, kaj smem imeti nameščeno in česa ne.

Nočem uporabniške izkušnje, ki je “najboljša” zato, ker me ima pod nadzorom. Nočem velikega brata, ki mi pod pretvezo varnosti jemlje svobodo. Hočem svoje naprave. Svoje podatke. In pravico do tega, da me pustijo pri miru.

To ni nostalgija. To ni paranoja. To je zavestna odločitev. Minimalizem ni odrekanje – je upor. Ta blog je moj manifest: manj podatkov, več svobode.

Sem dolgoletni uporabnik odprtokodnih rešitev in zagovornik FOSS tehnologij. Verjamem v moč skupnosti, javno dobro in vizijo programske svobode, kot si jo je zamislil Richard Stallman – svobodo, kjer ima uporabnik nadzor nad sistemom in ne sistem nad uporabnikom.

Po naravi sem upornik. Stojim na strani tistih, ki nimajo glasu: šibkejših, spregledanih in izkoriščanih. Sem punker in alternativec po miselnosti, športnik po navadi in skeptik do vsega, kar se prodaja kot “brezplačno” in “za tvoje dobro”.

Svoje zasebnosti ne nameravam razgaliti do potankosti. Ni potrebe. Lahko pa pišem, razmišljam naglas in morda komu odprem oči. Zasebnost ima svojo ceno – in ta cena je pogosto manj udobja. Udobja, ki ga navidezno ponujajo Google, Apple, iPhone, Android, Microsoft in večina tehnoloških velikanov.

Nič ni zastonj. Vsak “brezplačen” klik, vsaka pametna funkcija in vsaka avtomatizacija se plača z zasebnostjo. Tehnološka navlaka ni brezplačna – plačana je z našimi podatki, navadami in identiteto.

In ko nekdo reče: »Nimam česa skrivati, zato mi je vseeno, če se moji podatki zbirajo, prodajajo in delijo,« je to ena najbolj nevarnih iluzij sodobnega digitalnega sveta. Zasebnost ni skrivanje – je pravica. Nova realnost uporabe zaprtih korporacijskih digitalnih sistemov nam pravico do zasebnosti “ukrade” pod pretvezo “boljše varnosti in uporabniške izkušnje”.

Marko #privacy #degoogled #Linux #foss #stallman #freedom

 
Read more...

from kalvin0x58c

https://newo.ai/wp-content/uploads/2025/12/1-AI-Powered-Answering-Services_-Revolutionizing-Business-Communication-in-2025.jpg

  • The author, a neurodivergent student, uses AI as a 'digital prosthetic' to bridge the gap between chaotic thoughts and coherent expression, not as a mindless 'slot machine'.
  • Criticism of AI use from a fellow disabled person is identified as 'lateral violence,' where oppressed groups turn frustration on each other rather than systemic issues.
  • The author differentiates between 'Macro-Economics' (criticizing AI providers like OpenAI) and 'Micro-Utility' (focusing on the practical application of AI tools for personal problem-solving).
  • The author asserts 'Digital Sovereignty,' the ability to extract utility from AI tools while rejecting the ideology of their owners, citing the example of using Elon Musk's Grok while disagreeing with him.
  • The criticism of AI is compared to historical reactions against new technologies like the camera, suggesting a recurring pattern of fear and resistance to technological shifts.
  • Information Literacy, defined as the efficient filtering, verification, and application of information, is presented as a crucial survival skill in the Information Age.
  • The author rejects labels like 'Pro-AI' and 'Anti-AI,' advocating for a third option: the autonomy to define and choose one's own tools based on personal needs.
  • The author's activism is framed as a 'protocol for autonomy,' emphasizing the right to choose whether or not to use AI without fear of judgment or harassment.
  • AI models are trained on publicly available data created by users, meaning individuals are 'contributors' and have a moral right to reclaim the value of their contributions through AI use.
  • Using AI to refine work and create better data, which is then published back to the internet, forms a productive cycle of contribution and technological advancement.

Reference(s)

  1. https://kalvin.my/the-slot-machine-and-the-shield-a-reflection-on-tools-survival-and-autonomy
  2. https://kagi.com/summarizer?target_language=&summary=takeaway&url=https%3A%2F%2Fkalvin.my%2Fthe-slot-machine-and-the-shield-a-reflection-on-tools-survival-and-autonomy%2F
 
Read more...

from kalvin0x58c

I. The Sting of Friendly Fire

It started with a notification. A user with the .exe extension—a handle that implies something executable, something functional—decided to execute a judgment on my existence. They didn't attack me with a botnet or a DDoS attack; they attacked me with words like “disgusting,” “grift-tech,” and “pick me.”

They identified themselves as a “fellow disabled person.” And then, in the same breath, they tore into me for using the very tools that allow me to navigate a world that wasn't built for either of us.

This is what sociologists call “lateral violence”—when oppressed groups turn their frustration on each other instead of the systems that oppress them. It hurts more than the standard ableism I face offline in Sabah. When an able-bodied person judges me, I expect it. But when someone who claims to share my struggle tells me that my survival strategy is an act of theft, it feels like a betrayal. It feels like I am being kicked out of the only lifeboat I managed to find.

Their argument was passionate, furious, and fundamentally flawed. They claimed that using Generative AI is like “pulling a slot lever” and seeing what the machine spits out. They argued that because I use AI, I am merely a spectator to my own thoughts, a “consumer” of stolen creativity.

They are wrong. And to explain why, I need to talk about what it actually means to survive as a neurodivergent person in the Information Age.

II. The “Slot Machine” Fallacy vs. The Digital Prosthetic

Let’s address the “slot machine” accusation directly. The critic believes that an LLM (Large Language Model) is a random number generator that spits out “plausible” text without soul.

If I were using AI to churn out generic “Top 10” articles to farm ad revenue, they might have a point. But I am an autistic and schizophrenic IT student. My brain does not always sequence thoughts in the linear, polite, “acceptable” way that society demands. I experience what is often called “brain fog” or executive dysfunction. I have the ideas—the raw data, the emotions, the intent—but the bridge between my mind and the screen is often broken.

AI is not a slot machine for me. It is a digital prosthetic.

When a person with a physical disability uses a powered exoskeleton to walk, we do not accuse them of “faking” the walk. We do not say, “You didn't really move your legs; the motor did it for you.” We recognise that the intent to move came from the human, and the machine simply provided the torque to overcome gravity.

When I prompt an AI, I am providing the intent. I am guiding it. I am saying, “Here is my chaotic, raw thought—please help me structure it so the world doesn't dismiss me.” When the AI returns a polished sentence, it hasn't “created” the idea; it has “rendered” it. To tell me that this process is “lazy” or “disgusting” is to tell a wheelchair user that rolling is less noble than walking. It is a form of purism that only the privileged can afford.

III. Micro-Utility vs. Macro-Economics: The Great Disconnect

The anger of the .exe user—and the anger of the mobs on instances like lemmy.world or the admins at wizard.casa—comes from a confusion of scale. They are fighting a war against Macro-Economics. I am fighting a battle for Micro-Utility.

Their War (The Macro): They see OpenAI, Google, and Elon Musk. They see billionaires harvesting data, ignoring copyright, and burning electricity to train models that might one day replace concept artists. They see “Human Capital” being devalued. They hate the system, and so they attack the user.

My Battle (The Micro): I see a Linux terminal on my obulou.org server that I need to configure. I see a complex Docker Compose file that keeps crashing. I see a harsh email from a utility provider in Sabah that I need to reply to without losing my temper. I see tools—Micro-Utilities—that help me solve these immediate, tangible problems.

The critic cannot separate the tool from the master. They believe that if I use the tool, I must worship the master. This is a binary worldview that lacks nuance.

I blocked Elon Musk on X. I find his philosophy—that “empathy is weakness”—to be repulsive. I reject his elitism. Yet, I use Grok. Why? Because Grok offers a different, more holistic approach to information, often citing sources in a way that helps my research. I am capable of “filtering.” I can extract the utility of the AI while rejecting the ideology of its owner.

This is the essence of Digital Sovereignty. I am not a passive consumer swallowing whatever the algorithm feeds me. I am an active filter. I take what serves my survival and discard the rest. To demand that I boycott a tool that helps me function, simply because “bad people built it,” is to demand that I suffer for your political purity.

IV. History Repeats: The “Anti-Camera” of 2025

The irony of the .exe user’s criticism is that it is not new. It is a rerun of a very old movie.

In the mid-19th century, when the camera was popularised, the “true artists” of the time panicked. The poet Charles Baudelaire called photography “art's most mortal enemy.” He argued that because a machine captured the light, the resulting image had no soul. He called photographers “failed painters.”

Does that sound familiar? “You are just pulling a slot lever.” (2025) “You are just pushing a button.” (1850)

Later, people used cameras to take photos of their drawings to post on social media. They layered technology on top of technology to connect. Today, we don't see the camera as a “threat” to drawing; we see it as a different medium.

We saw it again in the early 2000s with digital art. “You didn't draw that line; the computer corrected it.” “You used the Undo button; that's cheating.”

Now, the target is AI. The critics claim that this time is different. They claim this technology is the one that crosses the line. But I don't believe them. I believe that in twenty years, using an LLM to structure your thoughts will be as normal as using a spell-checker or a calculator. The people screaming “Grift-Tech!” today will be looked at the same way we look at the people who smashed weaving looms in the 1800s—not as heroes, but as people paralysed by the fear of change.

V. Information Literacy: The New Survival Skill

The world has moved on from “Reading and Writing” Literacy. We are now in the era of Information Literacy.

The test of intelligence is no longer “how much can you memorise?” or “how beautifully can you write by hand?” The test is: “How efficiently can you filter, verify, and apply the massive flood of information to solve your problem?”

I am a student. I self-host. I manage a YunoHost/Docker hybrid ecosystem. If I tried to learn every single line of documentation for every single container by reading it manually “from the beginning,” I would drown. I would never get anything running.

Instead, I use AI to “cache” intelligence. I perform the trial and error—the human work—and then I have the AI document the solution. I use AI to scan the massive documentation and find the one environment variable I missed. This is not “cheating”; this is efficiency. It is the only way to keep up.

The critics who brag about doing things “manually” or “one by one” are engaging in performative struggle. They are saying, “Look how hard I am working; therefore I am virtuous.” But I am not interested in performing hardship. I am interested in results. I am interested in keeping my server running and my mind clear.

VI. We Are Not The Same

The .exe user accused me of being a “pick me”—someone trying to curry favour with the oppressors. This is perhaps the most hurtful, yet the most revealing, part of their attack.

It reveals that they view this entire conversation as a popularity contest. They think I want to be part of the “Tech Bro” herd.

They couldn't be more wrong.

I don't want to be part of the “Pro-AI” herd that worships Sam Altman. But I also refuse to be part of the “Anti-AI” herd that bullies disabled people into silence for “moral points.”

I am asserting a third option: Autonomy.

I am asserting the right to define my own tools. I am asserting the right to say, “This technology helps me, and I will use it, regardless of what the herd thinks.”

The future economy—and the future of online civilisation—will not belong to those who reject technology, nor to those who blindly worship it. It will belong to those who can use it to become more of themselves. It will rely on a “Market of Authenticity” where the value lies not in the raw pixels or the raw text, but in the unique human intent that guided them.

My intent is to survive. My intent is to learn. My intent is to stand on my own two feet in Sabah, independent of a family dynamic that hurts me and a society that overlooks me.

If AI is the crutch that helps me stand, I will not apologise for using it. And I certainly will not let someone with a .exe username execute their despair on me.

We are not the same. I choose hope in human-made technology. I choose to be the pilot of my own digital life. And that is a choice no amount of criticism can take away.

 
Read more...

from kalvin0x58c

https://thesun.my/wp-content/uploads/2025/11/KL12_29052024__NAJIB_1MDB.webp

  • Datuk Seri Najib Razak has been sentenced to 15 years in jail and fined RM11.4 billion in the 1Malaysia Development Bhd (1MDB) case.
  • Justice Collin Lawrence Sequerah considered mitigating and aggravating factors, public interest, and deterrence.
  • Najib received 15 years in jail for each of the four abuse of power charges, with a fine equivalent to 40 years in jail in default.
  • For the 21 money laundering charges, Najib was sentenced to five years in jail each, with no additional fine.
  • All jail sentences are ordered to run concurrently.
  • The jail time will commence after Najib completes his six-year sentence in the SRC International case, expected on August 23, 2028.
  • The court ordered the return of Najib's bail sum, as the prosecution did not object.
  • Najib's defence team did not apply for a stay of execution but reserved the liberty to do so.
  • The High Court found Najib guilty on all 25 charges in the RM2.3 billion case.
  • The defence's argument of Arab donations was rejected by the High Court.

Reference(s)

  1. https://www.thestar.com.my/news/nation/2025/12/26/1mdb-verdict-najib-get-15-years039-jail-plus-rm114bil-fine
  2. https://kagi.com/summarizer?target_language=&summary=takeaway&url=https%3A%2F%2Fwww.thestar.com.my%2Fnews%2Fnation%2F2025%2F12%2F26%2F1mdb-verdict-najib-get-15-years039-jail-plus-rm114bil-fine
 
Read more...

from kalvin0x58c

https://s.yimg.com/ny/api/res/1.2/6NssNvasV39UMJwlLVxvWg--/YXBwaWQ9aGlnaGxhbmRlcjt3PTEyNDI7aD02OTk7Y2Y9d2VicA--/https://media.zenfs.com/en/techcrunch_350/b1b36e2303d6554d4e6d07506e254f16

  • The world needs social sovereignty, which means institutions have autonomy and control over their digital infrastructure, data, and services.
  • Public institutions should use open platforms like Mastodon for communication, rather than corporate-owned social media.
  • Corporate social media platforms use algorithms to control content and force institutions to pay for advertising, limiting public discourse.
  • Elon Musk's actions on X, such as blocking the European Commission from advertising, highlight the dangers of centralized control.
  • Mastodon offers a chronological timeline, ensuring institutions can reach their audiences without algorithmic manipulation.
  • Mastodon allows users to verify themselves by linking social profiles to official websites, promoting transparency and trust.
  • The European Commission is leading by example by using a Mastodon instance (ec.social-network.europa.eu) for direct communication with citizens.
  • The fediverse, including Mastodon, offers a way forward free from ads and manipulative algorithms, prioritizing user sovereignty.
  • Institutions that rely on advertising budgets risk having their narratives overshadowed by those willing to pay, silencing important voices.
  • Individuals can encourage their governments to adopt open social media networks by contacting local representatives.

Reference(s)

  1. https://blog.joinmastodon.org/2025/12/the-world-needs-social-sovereignty
  2. https://kagi.com/summarizer?target_language=&summary=takeaway&url=https%3A%2F%2Fblog.joinmastodon.org%2F2025%2F12%2Fthe-world-needs-social-sovereignty%2F
 
Read more...

from kalvin0x58c

https://p0.piqsels.com/preview/472/650/436/audit-report-verification-magnifier.jpg

  • Age-verification laws, while intended to protect minors, can disproportionately harm adults without identification, leading to exclusion from online services.
  • Biometric and AI-based age-estimation systems exhibit racial bias, performing less accurately for people of color and potentially blocking their access to online spaces.
  • Individuals with disabilities face significant barriers due to facial recognition system inaccuracies and liveness detection failures, further compounded by lower rates of current identification.
  • Transgender and non-binary individuals are put at risk, facing the impossible choice between revealing sensitive personal information or losing access to online platforms.
  • Age verification mandates erode online anonymity, which is crucial for the safety of domestic abuse survivors, journalists, activists, and whistleblowers.
  • Young people may be denied access to essential information regarding health, sexuality, and gender due to age verification laws, hindering their education and self-discovery.
  • LGBTQ+ youth, especially those without supportive families, rely on the internet as a lifeline, and age verification systems that require parental consent can sever these vital connections.
  • Youth in foster care systems are particularly vulnerable and can be excluded from online platforms if parental consent is a requirement and no legal guardian is available.
  • Mandatory age verification systems create significant privacy risks by requiring users to submit sensitive personal data to third-party companies, increasing the likelihood of data breaches and identity theft.
  • Age verification systems can infringe upon free speech rights by being over-inclusive (blocking adults) and under-inclusive (failing to block minors), thus restricting lawful speech.

Reference(s)

  1. https://www.techdirt.com/2025/12/24/10-not-so-hidden-dangers-of-age-verification
  2. https://kagi.com/summarizer?target_language=&summary=takeaway&url=https%3A%2F%2Fwww.techdirt.com%2F2025%2F12%2F24%2F10-not-so-hidden-dangers-of-age-verification%2F
 
Read more...

from crypteronia

NdT : Le 9 juillet 2025, la youtubeuse américaine Natalie Wynn (aka ContraPoints) célèbre pour ses longues vidéos soignées sur les incels et sur la transphobie de J.K. Rowling, rompt son silence pesant sur le génocide des gazaoui·e·s. Elle choisit de le faire par un texte sur reddit que je traduis en intégralité ci-dessous. Qu'on juge sur pièce. Considérations sur I/P

(Je poste ici plutôt que sur Twitter dans l'espoir de minimiser les citations de fragments hors-contexte. Sincères excuses aux modos.)

Alors. De nombreuses personnes de gauche [leftists]a se sentent trahies que je n'aie pas fait de vidéo sur la Palestine. Est-ce qu'elles veulent vraiment une vidéo ContraPoints sur la Palestine? Seront-elles satisfaites si je prends un bain en versant du lait sur un mannequin de Benjamin Netanyahu? Non. J'ai posté sur Gaza occasionnellement, et j'ai fait, sans en parler publiquement [quietly], des dons à des organisations humanitaires palestiniennes. Mais je crois que ce que ces gauchistes souhaitent c'est que je joigne ma voix à leurs slogans rageurs [chorus of anger]. Iels perçoivent de l'hésitation de ma part et me jugent vertement sur mes opinions présumées. Je préfère être jugée sur mes opinions véritables. Du coup, les voici:

Israël est-il en train de commettre un génocide à Gaza? Oui. Y suis-je opposée [Do I oppose it]?b Oui. Cela m'inspire-t-il de la colère? Oui. Je ressens aussi plein d'autres choses:

I. De la fatalité [doom]c. La semaine qui a suivi le 7 octobre, l'atmosphère chez les dirigeant·es et civil·es Israélien·nes était clairement, très largement, une panique existentielle de l'ordre du réflexe de survie [kill-or-be-killed existential panic] et une soif de vengeance implacable. Ça m'a rappelé les USA après le 11 septembre. Aucun argument, aucune manif, n'aurait pu les arrêter. Pas plus qu'il n'était réaliste politiquement pour les États-Unis de révoquer leur aide financière à Israël dans un délai suffisamment court pour que cela ait un impact. Il aurait fallu remplacer la plupart des député·es et revenir sur des décennies de diplomatie et de stratégie bipartisanes. Dans le meilleur des cas, ça aurait pris des années. D'où un sentiment de futilité. Mais pire que ça:

II. De l'abattement [misery]. La gauche pro-Palestinienne a rapidement décidé de faire de leur but premier, non la simple opposition au génocide, mais au sionisme en général; en d'autres termes, une opposition à l'existence d'Israël en tant qu'état juif. À partir de là, iels ont décidé de tracer une ligne entre les gens biens et les fascistes génocidaires, avec les conséquences suivantes:

  1. Ça a restreint la coalition. “Sioniste” est une catégorie très large. La plupart des Juifs sont sionistes. Toute personne qui soutient une solution à deux états est sioniste.
  2. C'était politiquement irréalisable. Comment, depuis la situation actuelle, arriver concrètement à la dissolution d'Israël en tant qu'état juif? Je ne vois pas comment ça peut advenir sans un total effondrement interne de la société israélienne ou bien... une guerre nucléaire. Comme d'habitude, la gauche s'est faite l'avocate d'une cause perdue d'avance.
  3. Ça a introduit des ambiguités dangereuses. Désigner d'un terme aussi vague que le “sionisme” l'incarnation du mal absolu en politique, c'est ouvrir la porte à des abus de langage [rhetorical abuses] de toutes sortes. D'une part, la droite israélienne dénonce toute manifestation antisioniste comme intrinsèquement antisémite et constituant une menace existentielle. D'autre part, l'emploi délibérément équivoque du terme “sioniste” a une longue histoire chez les antisémites (ZOGd, etc.). Les antisémites se réjouissent du regain de popularité du terme “antisioniste” qu'iels détournent pour légitimer leur propre projet, et nombre de gens ne sont pas assez informés sur l'antisémitisme pour réaliser ce qui est en train de se passer. Ces problèmes se renforcent mutuellement.

III. De l'angoisse [dread]. La gauche en ligne [online left] a passé les 20 derniers mois à diffuser des centaines de photos et vidéos de cadavres d'enfants Palestinien·nese. Cela a eu pour principale conséquence de créer une population en état permanent de rage viscérale, mais dépourvue de possibilités d'action significatives. Je crains que cela ne s'avère pire qu'inutile. L'antisémitisme et l'antisionisme sont des concepts distincts, et les confondre est dangereux. Mais dans les faits, la perception de l'état d'Israël impacte par capillarité [seep out into] les attitudes envers les Juif·ves en général. Les personnes juives qui se sentent isolées et inquiètes actuellement ne font pas preuve selon moi d'affolement ou de parano. Certes, il existe un trauma communautaire et des conduites d'hypervigilance. Certes, à droite, la “lutte contre l'antisémitisme” sert de prétexte fallacieux à des ordures sans scrupules pour ignorer et censurer toute critique d'Israël. Mais il y a aussi une crainte valable de la récurrence de schémas antisémites du passé, et cette peur donne du poids à la droite sioniste lorsqu'elle affirme que seul Israël peut assurer la sécurité des Juif·ves. Est-ce qu'on doit en conclure qu'Israel ne peut être critiqué et sanctionné? Certainement pas. Mais c'est une dynamique à laquelle je ne veux pas risquer de contribuer sans des bénéfices tangibles pour la contrebalancer. Par conséquent, j'aborde ce sujet avec précaution.

IV. De l'amertume [bitterness]. Une bonne partie de la gauche en ligne s'est exclusivement focalisé, tout au long de l'année 2024, sur la Palestine et la complicité des politicien·nes Démocrates du fait de leur envoi d'aide à Israël. Cette campagne a eu les effets suivants:

  1. Zéro vies palestiniennes sauvées. Tsahal [the IDF]f n'a pas largué une bombe de moins, tiré une balle de moins.

  2. Cela a peut-être légèrement contribué à la réelection de Trump, garantissant du coup que les États-Unis ne feront peser aucune pression diplomatique sur Netanyahu pour au moins quatre ans et rendant les manifestations contre Israël à la fois bien plus risquées et moins efficaces. Accessoirement, Trump représente une menace pour moi et à peu près tous les gens que j'aime. Ça ne serait pas un motif de rancoeur [bitterness] pour un être parfaitement éclairé, mais pour moi ça l'est.

Rien de tout cela n'est de la faute des Palestinien·nes bien sûr; ce sont les victimes ici, dans leur écrasante majoritég. J'espère que les orientations Américaines finiront par évoluer en leur faveur et je continuerai à soutenir leur cause.

Pour résumer: La situation m'apparaît désespérée, insoluble, extrêmement clivante, et dépourvue d'éléments qui pourraient être transformés en divertissement sur la politique [political entertainment] d'une manière appropriée. C'est pourquoi je n'ai pas fait de vidéo dessus.

Il va sans dire que je ne parle qu'en mon nom — d'autres youtubeur·euses de gauche [breadtubers]h ont sans doute des opinions différentes.

ContraPoints (aka Natalie Wynn) sur Reddit le 9 juillet 2025


Notes de traduction:

a.
En contexte Américain, “la gauche” et “les leftists” (littéralement gauchistes, mais sans connotation péjorative), représente tout le spectre politique à la gauche du parti Démocrate. Y sont parfois inclus l'aile gauche des Démocrates tels que Bernie Sanders et Alexandra Ocasio-Cortez. Rien à voir avec la “gauche” française donc, si tant est qu'on la fait encore démarrer au PS. Le centre-gauche (principalement le parti Démocrate) est qualifiée de “liberal”. ContraPoints s'est elle-même définie comme “liberal” dans sa dernière vidéo, début 2025.↩

b.
Le terme “to oppose” est ambigu. Il peut évoquer un sentiment ou une action. Il me semble au vu de l'ensemble du texte que ContraPoints est “opposée” moralement, mais ne “s'oppose” pas concrètement.↩

c.
Les 4 termes que Contra met en avant pour décrire son ressenti sont: “Doom, Misery, Dread, Bitterness”. J'ai traduit “Fatalité, Abattement, Angoisse, Amertume.” Les connotations sont riches quoique largement convergentes:

  • “Doom”, c'est non simplement le sentiment d'impuissance face à une catastrophe annoncée, mais l'acceptation tragique, la soumission à un destin hors de notre contrôle. Enfin le terme fait inévitablement écho au “doomscrolling”, soit le geste spécifique aux réseaux sociaux (descendre mécaniquement un fil de contenus infini) et l'affect induit par l'accumulation vertigineuse d'informations brutales.
  • “Misery”: s'il a bien la même origine que “misère”, en anglais le sens courant est celui d'un abattement inconfortable, une déprime pluvieuse et durable, une insatisfaction insoluble, une carence de vitalité, de joie. Elle est tournée envers soi-même: on peut s'y complaire (“to wallow in one's misery”). Là où “doom” a des connotations métaphysiques, “misery” est une émotion très incorporée, voire une sensation. Le mot “abattement” me semble assez proche, mais on pourrait préférer désolation, affliction, désarroi.
  • “Dread”: c'est un état causé par l'appréhension, sinon la certitude, d'un mal à venir. Si le sens historique était celui d'une terreur intense, d'un effroi, d'une épouvante, aujourd'hui il décrit plutôt un sentiment dégoulinant et froid; une angoisse suintante plutôt qu'une peur saisissante. En tout cas l'effet de cette émotion est une paralysie, là encore; la catastrophe anticipée est trop grande pour être maîtrisée, l'heure et la direction de sa venue trop incertaines pour s'y préparer.
  • “Bitterness”: a priori équivalent de l'amertume française, si ce n'est que, comme Contra le reconnaît, la “bitterness” est une émotion un peu mesquine, une aigreur, une rancoeur. Non seulement le dépit face à un gâchis, mais aussi une rancune envers celleux que l'on en tient pour responsables.↩

d.
“Zionist Occupied Governement”, gouvernement occupé par les sionistes: terme néonazi désignant le gouvernement américain considéré comme infiltré par “les sionistes”, sous-entendu: les juifs. Par extension l'acronyme ZOG (ou le verbe zogged) est appliqué à d'autres domaines (médias, universités...) pour dénoncer leur supposée “infiltration” par des juifs agents d'un complot mondial.↩

e.
Autant je laisse Wynn s'exprimer dans ma traduction malgré mes désaccords profonds, autant ce point me semble trop grave pour être laissé sans commentaire. Wynn omet de mentionner que le partage d'informations, y compris de photos choquantes, émane avant tout des Palestinien·nes elleux-mêmes. Il ne s'agit pas d'une initiative de la gauche mais d'un relai d'une initiative populaire, visant à visibiliser les faits malgré le massacre systématique des journalistes professionels sur le terrain et les ambivalences des rédactions occidentales.↩

f.
Le terme anglais est “IDF”, pour “Forces de Défense Israéliennes”. Il correspond à peu près à l'hébreu Tsahal, souvent employé par les médias français. Tous deux sont des termes certes officiels, certes très répandus mais vus par les Palestinien·nes comme intrinsèquement propagandistes. Si on veut rester neutre, on peut très bien parler de l'“armée israélienne”.↩

g.
La phrase en anglais (“they are overwhelmingly the victims here”) est ambigue; les Palestinien·nes constituent-iels l'essentiel des victimes (sous-entendu, une minorité des victimes est israélienne ainsi que d'autres nationalités), ou sont-iels pour l'essentiel des victimes (sous-entendu, iels ne sont pas toustes innoncent·es)?

La formulation me fait pencher pour la seconde lecture, mais il peut s'agit d'une maladresse.↩

h.
“Breadtubers”: Sur YouTube, “Breadtube” est une sous-communauté officieuse de commentateur·euses de gauche anglophones dont ContraPoints a souvent été citée, à la fin des années 2010, comme la figure tutélaire avec deux ou trois autres vidéastes. Le terme semi-sérieux provient du livre de Pierre Kropotkine “La conquête du pain”, censé faire figure de manifeste de cette communauté.↩

 
Read more...

from Arg's blog

Il s'agit davantage d'une check-list (orienté sécurité) que d'un guide complet : à adapter en fonction de votre “modèle de menace” spécifique. Les lecteur·ices sont encouragé·es à consulter également le guide GrapheneOS for Anarchists, le guide d'utilisation et la faq officielles de GrapheneOS.

Quel appareil choisir ?

Les dernier leaks de la doc Cellebrite (Février 2025) révèlent que les téléphones Pixel (à partir de la version 6) résistent toujours très bien à l'extraction des données, et sont les seuls téléphones android à avoir ce niveau de résistance. Le Google Pixel 6a est le moins chèr, le Pixel 8a a sans doute le meilleur rapport qualité prix (en considérant le temps de support restant). Si vous pensez être activement ciblé, choisissez un Pixel 8 ou un modèle ultérieur (ou mieux : pas de téléphone du tout).

Dans tous les cas, utilisez un appareil qui est encore activement pris en charge.

Vous pouvez aussi vouloir un téléphone qui n'est pas lié à votre identité : acheté en espèces ou par l'intermédiaire d'un service communautaire qui achète des téléphones pour un grand nombre de personnes et les distribue sans conserver les traces des transactions.

Où faire l'installation ?

Pour que votre téléphone ne soit pas lié à votre identité personnelle, n'allumez pas le téléphone chez vous tant que vous n'avez pas terminé ce guide, puis gardez votre téléphone en Mode Avion lorsque vous êtes près de chez vous (et même, idéalement, en permanence). Choisissez un lieu public avec un wifi public, apportez un ordinateur portable ou un autre téléphone Android de confiance avec accès à un navigateur basé sur Chromium pour exécuter l'installateur web, et KeePass{XC,DX} pour générer vos mots de passe.

Installation

Suivez les instructions du Web installer. Vérifier le hash du système d'exploitation sur le premier écran de démarrage : – Pixel 9a : 0508de44ee00bfb49ece32c418af1896391abde0f05b64f41bc9a2dfb589445b – Pixel 9 Pro Fold : af4d2c6e62be0fec54f0271b9776ff061dd8392d9f51cf6ab1551d346679e24c – Pixel 9 Pro XL : 55d3c2323db91bb91f20d38d015e85112d038f6b6b5738fe352c1a80dba57023 – Pixel 9 Pro : f729cab861da1b83fdfab402fc9480758f2ae78ee0b61c1f2137dd1ab7076e86 – Pixel 9 : 9e6a8f3e0d761a780179f93acd5721ba1ab7c8c537c7761073c0a754b0e932de – Pixel 8a : 096b8bd6d44527a24ac1564b308839f67e78202185cbff9cfdcb10e63250bc5e – Pixel 8 Pro : 896db2d09d84e1d6bb747002b8a114950b946e5825772a9d48ba7eb01d118c1c – Pixel 8 : cd7479653aa88208f9f03034810ef9b7b0af8a9d41e2000e458ac403a2acb233 – Poids en pixels : ee0c9dfef6f55a878538b0dbf7e78e3bc3f1a13c8c44839b095fe26dd5fe2842 – Tablette Pixel : 94df136e6c6aa08dc26580af46f36419b5f9baf46039db076f5295b91aaff230 – Pixel 7a : 508d75dea10c5cbc3e7632260fc0b59f6055a8a49dd84e693b6d8899edbb01e4 – Pixel 7 Pro : bc1c0dd95664604382bb888412026422742eb3371ea0b2d19036217d49182f – Pixel 7 : 3efe5392be3ac38afb894d13de639e521675e62571a8a9b3ef9fc8c44fd17fa1 – Pixel 6a : 08c860350a9600692d10c8512f7b8e80707757468e8fbfeea2a870c0a83d6031 – Pixel 6 Pro : 439b76524d94c40652ce1bf0d8243773c634d2f99ba3160d8d02aa5e29ff925c – Pixel 6 : f0a890375d1405e62ebfd87e8d3f475f948ef031bbf9ddd516d5f600a23677e8

Configuration l'assistant de démarrage

Langue

Si vous envisagez d'utiliser un VPN (tor) et que vous êtes à l'aise avec l'anglais, l'utilisation de la langue par défaut (English (United States)) vous donnera un peu plus d'anonymat (plus grand nombre d'utilisateurs).

Se connecter au Wi-Fi

Pas encore. Nous allons d’abord générer l'empreinte initiale du firmware/OS à l'aide de l'application Auditor avant d'établir toute connexion réseau : vous aurez besoin d'un autre téléphone Android (idéalement celui d'un·e camarade que vous voyez de temps en temps) pour cela.

Date et heure

Il vous suffit de sélectionner votre fuseau horaire ici.

Services de localisation

Décochez la case Allow apps that have asked your permission to use your location information. Cette option peut être activée ultérieurement à l'aide d'une bascule rapide.

Définissez un code

En théorie, si vous faites confiance à la protection de la puce de sécurité Titan M2 contre les attaques par force brute, un code PIN aléatoire de 8 chiffres est suffisant. Pour plus de sécurité (par exemple, si vous voulez être sûr que le contenu de votre téléphone ne pourra jamais être décrypté au cours de votre vie), appuyez sur Options de verrouillage de l'écran pour choisir un Mot de passe de 18 caractères aléatoires ou de 7 mots aléatoires (ou plus), c'est-à-dire suffisamment de bits d'entropie pour durer toute une vie. Conseil : Il peut être difficile de se souvenir de sept mots aléatoires au début. Commencez donc par quatre mots et modifiez régulièrement votre phrase de passe pour ajouter un nouveau mot aléatoire jusqu'à ce que vous atteigniez sept ou huit mots.

Configurez votre empreinte

On fera ça Plus tard (pour activer en même temps le deuxième facteur d'authentification via PIN).

Restore apps & data

Skip. Cette opération peut être effectuée ultérieurement si nécessaire.

Configuration de l'application Auditor

Cette app permet d'effectuer régulièrement une vérification matérielle pour s'assurer que le micrologiciel et le système d'exploitation du téléphone n'ont pas été altérés. Suivez la section correspondante du guide GrapheneOS pour les anarchistes – sauf que vous n'avez pas besoin d'une connexion Internet pour enregistrer la vérification à distance.

Seul le profil du propriétaire a besoin d'être configuré via Auditor.

Revue et sécurisation de la configuration de GrapheneOS

Seuls les paramètres qui doivent être modifiés par rapport aux valeurs par défaut (en date de Juillet 2025) sont mentionnés ici. La revue des paramètre est à faire pour chaque profil utilisateur. Certains paramètres ne sont modifiable que via le profil Propriétaire car ils s'appliquent à tout le système.

Commençons par activer le Mode avion. À ce propos n'hésitez pas à modifier de menu d'accès rapide pour rendre les toggles Mode avion, Accès au micro, Accès caméra et Localisation directement accessible via les deux première lignes visibles en un seul swipe.

Réseau et internet

Cartes SIM

uniquement si vous disposez d'une carte SIM :

Désactivez l'option Autoriser la 2G en bas de l'écran. Cela devrait rendre plus difficiles les attaques de downgrade des IMSI-catchers. Pour aller plus loin, réglez Type de réseau préféré sur 5G or 4G uniquement.

Une fois cela fait, vous pouvez ré-activer le Mode avion.

Notes sur les cartes SIM : – Les appels Wi-Fi n'utilisent pas le VPN de votre session utilisateur, ce qui révèle votre adresse IP à votre opérateur. – À moins qu'une carte SIM ne soit désactivée, les applications peuvent voir le code de pays de votre carte SIM, et ce même si le Mode avion est activé, et l'utiliser pour participer à l'identification de l'utilisateur·ice.

Économiseur de données

L'activation de l'option Utiliser l'Économiseur de données peut s'avérer utile pour économiser quelques MBytes sur un plan de données bon marché, ou simplement pour réduire l'utilisation de la batterie.

DNS privé

si vous prévoyez d'utiliser l'emplacement VPN (pour un fournisseur VPN ou TOR), n'utilisez pas la fonction DNS privé car elle aurait la priorité sur le DNS intégré à votre application VPN, que vous devriez probablement utiliser pour éviter de vous démarquer parmi les utilisateurs de ce VPN ou de Tor.

Si vous n'avez pas l'intention d'utiliser un VPN, vous devez choisir un résolveur DNS respectueux de la vie privée comme quad9 ou dns0.eu.

Appareils connectés > Préférences de connexion

NFC

Activer temporairement Utiliser le NFC, puis activer Exiger le déverrouillage de l'appareil pour le NFC, puis désactiver Utiliser le NFC.

Impression > Service d'impression par défaut

À moins que vous ne prévoyiez de l'utiliser, désactivez Utiliser le service d'impression pour réduire la surface d'attaque.

Notifications > Notification sur l'écran de verrouillage

Si vous ne voulez pas que quelqu'un qui a mis la main sur votre téléphone (verrouillé) sache quelle application vous utilisez pour communiquer (par exemple Signal) : réglez ce paramètre sur N'afficher aucune notification.

Batterie

Pas une configuration lié à la sécurité, mais vous pouvez activer la fonction Optimisation de la recharge pour limiter la charge de la batterie à 80 % afin d'augmenter la durée de vie de la batterie. Vous pouvez également activer la fonction Économiseur batterie.

Système

Sauvegarde

L'application de sauvegarde (Seedvault peut sauvegarder les données de certaines applications (celles qui implémentent l'API requise), les APK et des dossiers de l'utilisateur·ice (par exemple, Documents). Il s'agit d'une application par utilisateur·ice, qui doit donc être exécutée pour chaque profil pour lequel vous avez besoin d'une sauvegarde. L'option la plus sûre consiste à effectuer une sauvegarde sur une clé USB (vous pouvez utiliser la même clé USB pour plusieurs utilisateurs/appareils) qui peut être cachée dans un endroit sûr (et en faire une copie de temps en temps, stockée dans un autre endroit).

Mises à jour du système

Pour plus de sécurité, mais au risque de manquer certaines notifications, activez l'option Automatic reboot, sauf si vous prévoyez d'utiliser un profil secondaire et de vous fier à ses réveils : ceux-ci ne sonneront pas après un redémarrage tant que votre profil secondaire n'aura pas été déverrouillé. Les réveils du profil du propriétaire fonctionnent grâce à la fonction Direct-Boot, mais même dans ce cas, il vaut mieux ne pas compter sur la fonction “Snooze”, car elle risque de ne pas fonctionner.

Pour économiser sur un petit plan de données, vous pouvez régler Permitted networks sur Unmetered.

Utilisateurs

Les profils Utilisateurs et Espace privé peuvent être utilisés pour séparer les applications en profils isolés (presque comme s'il s'agissait de téléphones différents) en fonction de leurs (non) respect de la vie privée et/ou pour isoler vos activités professionnelles/personnelles/militantes. En particulier pour atténuer un problème majeur d'android, à savoir que de nombreuses applications peuvent voir quelles applications sont actives dans le même profil.

Si vous souhaitez uniquement isoler le Play Store et certaines applications installées à partir de celui-ci (par exemple les applications bancaires), vous pouvez utiliser la fonctionnalité Espace privé de GrapheneOS dans Sécurité et confidentialité. Gardez à l'esprit que les applications dans l'Espace privé ne peuvent pas recevoir de notifications lorsque l'espace privé est verrouillé, et que leurs données ne peuvent pas être sauvegardées à l'aide de l'application Seedvault.

Pour ces raisons, il est souvent préférable d'utiliser un profil utilisateur à part entière, eg. un profil secondaire Défaut, comme le recommande le guide AnarSec. L'un des principaux avantages est que vous pouvez fermer la session secondaire, qui revient alors à l'état Before First Unlock (Avant le premier déverrouillage), tout en vous permettant d'utiliser votre téléphone via le profil Propriétaire. Ce dernier étant principalement utilisé pour l'installation et la mise à jour des applications (une mise à jour d'app est effective pour tout les profils utilisateurs en même temps).

Le guide AnarSec recommande un mot de passe différent pour le profil secondaire, mais l'utilisation du même mot de passe fort que pour le profil propriétaire n'est pas un grand risque pour la sécurité, surtout si vous utilisez le déverrouillage par empreinte digitale + 2FA-PIN après le premier déverrouillage du profil.

Sécurité et confidentialité

Déverrouillage de l'appareil

Configuration du Verrouillage de l'écran

Activez la fonction Scramble PIN input layout pour qu'une caméra cachée ou un observateur ait plus de mal à deviner votre code PIN.

Empreinte digitale

L'utilisation du déverrouillage par empreinte digitale protège contre les attaques de type “shoulder surfing” visant votre code PIN. Mais un adversaire pourrait vous forcer à déverrouiller votre téléphone avec votre doigt (vous pouvez toujours essayer d'utiliser un doigt non enregistré), c'est pourquoi le guide AnarSec le déconseille. Mais il est maintenant possible de créer un Second factor PIN, qui atténue le problème ; 6 chiffres devraient suffire.

Duress password

Il s'agit d'un code PIN qui déclenche l'effacement des clés de décryptage de tous les profils et le redémarrage du téléphone. Ce code peut être est saisi à n'importe quel un endroit où un code PIN ou mot de passe de session est demandé (quelque soit l'utilisateur en cours).

La question d'utiliser un mot de passe ou PIN duress est délicate et dépend des implications pratiques et juridiques. Le fait de ne pas donner son code PIN peut avoir moins de conséquences juridiques que le fait d'être accusé de destruction de preuves. Un compromis consisterait à utiliser un code PIN et un mot de passe que l'adversaire pourrait essayer, sans que vous ayez à le donner (mais je ne suis pas juriste, donc je ne sais pas vraiment), par exemple en utilisant votre date de naissance ou 1312/acab.

Si vous créez un mot de passe/PIN duress, veillez particulièrement à ce que vos sauvegardes soient à jour.

Exploit Protection

Auto reboot (Redémarrage automatique)

Il s'agit d'une fonctionnalité majeure de sécurité de GrapheneOS qui redémarre l'appareil (le ramène à l'état Before First Unlock) si il n'est pas déverrouillé pendant un certain laps de temps (18 heures par défaut). Des délais plus courts améliorent la sécurité : n'hésitez pas à raccourcir temporairement ce délai lorsque vous en avez besoin (eg. avant une manif, si vous devez prendre votre téléphone). 12 heures est probablement une bonne valeur pour la plupart des cas d'usage.

Turn off Wi-Fi automatically (Désactiver automatiquement le Wi-Fi)

Le configurer à quelque chose comme 5 minutes, pour réduire l'utilisation de la batterie (et très légèrement la surface d'attaque : très peu probable d'être un vecteur d'attaque cependant.

Turn off Bluetooth automatically (Désactiver automatiquement le Bluetooth)

Idem que ci-dessus.

Native code debugging

Activez l'option Block for third-party apps by default pour améliorer le sandboxing.

WebView JIT

Activez l'option Disable for third-party apps by default pour réduire la surface d'attaque.

Dynamic code loading via memory

Activez l'option Restrict for third-party apps by default pour les mêmes raisons que ci-dessus.

Dynamic code loading via storage

Même chose que ci-dessus (comme indiqué, vous devrez peut-être l'activer manuellement pour certaines applications qui dépendent du service Play).

Sécurité et confidentialité renforcée

Désactiver la permission Allow Sensors permission to apps by default. Vous pourrez la donner manuellement pour les applications qui en ont réellement besoin (par exemple, pour la rotation automatique).

Comment installer des applications ?

La recommandation habituelle pour l'installation d'une application tierce est d'essayer dans l'ordre :

  1. Lorsqu'une application web est disponible et que vous n'avez pas besoin des fonctionnalités de l'application native (par exemple, les notifications) : utilisez la webapp. Dans Vanadium, appuyez sur Ajouter à l'écran d'accueil.
  2. Accrescent, un app store sécurisé et open-source qui peut être installé à partir de l'App Store intégré à GrapheneOS.
  3. Google Play Store (également installé à partir du App Store intégré)
  4. L'APK publié sur la forge du projet en utilisant Obtainium et App verifier (ce dernier étant installé à partir de d'Accrescent et est utilisé pour vérifier l'APK d'Obtainium).
  5. The project own f-droid repo (eg. repos of The Guardian Project, SimpleX, Briar, FUTO).
  6. IzzyOnDroid f-droid repo.
  7. Repo officiel de F-Droid.

Cet ordre a été choisi en fonction des pratiques de sécurité impliquées et pour minimiser à la fois le délai de mise à jour et le nombre de tiers à qui faire confiance.

Le repo F-droid en particulier devrait être évité pour des raisons de sécurité en raison, entre autres, de leur processus de mise à jour (lent) et de leur environnement de construction (souvent obsolète).

Pour les applications uniquement disponibles dans un dépôt f-droid (tiers ou officiel), utilisez Obtainium ou F-droid Basic.

En ce qui concerne le Play Store, vous devriez pouvoir vous y inscrire, sans donner de numéro de téléphone (si vous ne passez pas par un VPN), avec une [adresse YopMail] dédiée (https://yopmail.com) par exemple.

Une fois Obtainium installé, supprimez la capacité d'installation Allow from this source de l'app Fichiers ou de Vanadium qui a été accordée pour installer l'APK.

Si une application n'est pas installée via un store sécurisé (Accrescent ou Play Store), pensez à valider sa signature avec AppVerifier. Si la signature n'est pas dans la base interne de AppVerifier, demander à un·e camarade ayant déjà installé l'app de vous fournir la signature (issue de son AppVerifier) via un canal sécurisé.

Applications recommandées

VPN / Tor

Un bon VPN (ie. Mullvad / IVPN) est probablement suffisant pour la plupart des activités. Vous pouvez utiliser le navigateur Tor pour Android en cas de besoin, mais le navigateur Tor sur ordinateur / Tails fournira probablement un meilleur anonymat (plus grand nombre d'utilisateurs).

Néanmoins, si vous ne voulez pas payer pour un VPN, l'utilisation d'un VPN basé sur TOR, Orbot ou Invizible Pro, est viable, d'autant plus qu'il est souvent plus rapide que le VPN gratuit RiseUp. Si vous avez choisi d'utiliser le profil propriétaire uniquement pour installer/mettre à jour des applications, utilisez un VPN (si votre routeur domestique n'en dispose pas) plutôt que TOR, qui peut souvent se déconnecter lorsqu'il n'est pas utilisé pendant une longue période (et donc vous risquez de manquer des mises à jour). RiseUp VPN convient parfaitement à cet usage.

Signature Invizible Pro Beta (la version beta n'a pas de popup “demander un don”) (pour AppVerifier) :

pan.alexander.tordnscrypt
1E:A0:9E:90:62:28:59:84:FF:E8:96:56:05:ED:AB:8B:01:ED:19:DF:A0:19:C3:14:84:A3:38:2A:CC:C1:9A:CE

Invizible dispose d'une option personnalisée “DNS Crypt” que vous pouvez utiliser pour éviter le chargement des publicités, mais c'est au prix de se démarquer un peu parmi la plupart des utilisateurs de TOR qui s'appuient sur le nœud de sortie pour la résolution de noms.

Si vous souhaitez superposer Invizible à, par exemple, Mulllvad VPN, vous pouvez vous connecter à Mullvad via Shadowsocks en mode proxy : – https://mullvad.net/en/help/shadowsocks-android – https://invizible.net/en/tor-over-vpn/ Cependant TOR sur VPN n'est généralement pas un gain de sécurité (voir les liens à la fin pour la documentation InviZible ci-dessus), sauf si vous souhaitez utilisez Shadowsocks pour contourner facilement la plupart des pare-feu wifi publics et/ou si vous ne voulez pas être identifié par le réseau/ISP comme un utilisateur de TOR et/ou si vous voulez que certaines applications soient acheminées par votre VPN uniquement et non par TOR.

Voici la signature de Shadowsock-android pour AppVerifier :

com.github.shadowsocks
92:41:6E:A4:16:64:22:61:3D:3D:1D:58:5A:C1:C7:0F:03:83:40:70:77:13:46:36:B4:CF:B2:F0:BD:8E:01:F0

(utilisez -tv- pour le filtre APK inversé dans Obtainium).

Email

Soit FairEmail, soit Thunderbird-Android (plus simple, moins configurable, moins de fonctionnalités anti-tracking, mais peut importer tous vos comptes depuis Thunderbird facilement), avec OpenKeychain pour le support GPG.

Messagerie instantanée

Les suspects habituels : Signal (ou mieux : Molly, installé via Accrescent), SimpleX, Cwch et Briar.

Atténuation du risque de vol de téléphone déverrouillé

Vous pouvez activer la fonction Google Play Verrouillage en cas de détection de vol dans Google Settings > Protection contre le vol mais les conditions qui activent le verrouillage sont assez particulières. Vous pouvez donc également installer Private Lock. L'application est assez ancienne, mais elle fonctionne. La sensibilité réglée sur 30 semble utilisable.

Gestionnaire de mots de passe

KeepassDX est une bonne solution. Peut être synchronisé avec votre PC avec syncthing si nécessaire.

Diverses autres applications

  • Clavier : HeliBoard
  • Navigation web : IronFox (pour les sites web qui ne nécessitent pas de connexion, ou du moins qui n'encourent pas de risque financier ou de réputation en cas de piratage, car le sandboxing d'IronFox (Firefox) est nettement moins sécurisé que celui de Vanadium. Mais il bloque mieux les traqueurs et les publicités.
  • Sites web sensibles : Tor browser
  • Agenda : Etar, ICSx5 (calendrier ical public), DAVx5 (caldav privé)
  • Lecture de documents/epub : LxReader, OpenLib
  • Application météo : Breezy Weather
  • GPS : OrganicMap (trekking), OSMAnd+ (power users), Magic Earth (pour les horaires de bus).

#GrapheneOS #Cellebrite #OpSec #Android

 
Lire la suite...

from Arg's blog

This is more of a check-list that a comprehensive guide. Every items might not apply to your specific “threat model”. Readers are encouraged to also check-out the GrapheneOS for Anarchists guide and GrapheneOS official usage guide and faq.

Which device to chose?

Pixel phone (from version 6 onward) are known to resist very well to Celebrite data extraction, as of February 2025. A Google Pixel 6a would be the cheapest option. Don't use any earlier device. If you think you might be actively targeted, chose a Pixel 8 or later model (or better: no phone at all).

In any case, use a device that is still actively supported.

Also you might want a phone that is not linked to your identity: bought with cash or through a community service that buy phones for many people and distribute them without keeping transaction traces.

Where to do the install?

To keep your phone unlinked from your personal identity, do not switch on the phone in your home until you have finished the guide: you might want to keep your phone on Aireplane mode at least whenever you are near your home (ideally always). So chose a public place in a city center with a public wifi, bring a trusted laptop or android phone with access to a Chromium-based browser to run the web installer, and KeePass{XC,DX} to generate your passwords.

Install

Follow Web installer instructions. Check OS hash on first boot screen: – Pixel 9a: 0508de44ee00bfb49ece32c418af1896391abde0f05b64f41bc9a2dfb589445b – Pixel 9 Pro Fold: af4d2c6e62be0fec54f0271b9776ff061dd8392d9f51cf6ab1551d346679e24c – Pixel 9 Pro XL: 55d3c2323db91bb91f20d38d015e85112d038f6b6b5738fe352c1a80dba57023 – Pixel 9 Pro: f729cab861da1b83fdfab402fc9480758f2ae78ee0b61c1f2137dd1ab7076e86 – Pixel 9: 9e6a8f3e0d761a780179f93acd5721ba1ab7c8c537c7761073c0a754b0e932de – Pixel 8a: 096b8bd6d44527a24ac1564b308839f67e78202185cbff9cfdcb10e63250bc5e – Pixel 8 Pro: 896db2d09d84e1d6bb747002b8a114950b946e5825772a9d48ba7eb01d118c1c – Pixel 8: cd7479653aa88208f9f03034810ef9b7b0af8a9d41e2000e458ac403a2acb233 – Pixel Fold: ee0c9dfef6f55a878538b0dbf7e78e3bc3f1a13c8c44839b095fe26dd5fe2842 – Pixel Tablet: 94df136e6c6aa08dc26580af46f36419b5f9baf46039db076f5295b91aaff230 – Pixel 7a: 508d75dea10c5cbc3e7632260fc0b59f6055a8a49dd84e693b6d8899edbb01e4 – Pixel 7 Pro: bc1c0dd95664604382bb888412026422742eb333071ea0b2d19036217d49182f – Pixel 7: 3efe5392be3ac38afb894d13de639e521675e62571a8a9b3ef9fc8c44fd17fa1 – Pixel 6a: 08c860350a9600692d10c8512f7b8e80707757468e8fbfeea2a870c0a83d6031 – Pixel 6 Pro: 439b76524d94c40652ce1bf0d8243773c634d2f99ba3160d8d02aa5e29ff925c – Pixel 6: f0a890375d1405e62ebfd87e8d3f475f948ef031bbf9ddd516d5f600a23677e8

Initial wizard configuration

Language

If you are planning to use a (tor) VPN and are somewhat comfortable with English then using default language (English (United States)) will give you a bit more anonymity (larger user pool).

Connect to Wi-Fi

Don't yet. We want to register initial fingerprint of the firmware/OS using the Auditor app before making any network connection: you will need an another android phone (ideally on of a comrade you see from time to time) for this.

So tap Set up without Wi-fi.

Date and time

Just select your time zone here.

Location services

Uncheck Allow apps that have asked your permission to use your location information. This can be enabled later via a quick toggle.

Set a PIN

Theoretically, if you trust the Titan M2 protection against brute force attacks, a random 8 digits PIN is good enough. For additional safety (eg. if you need to be sure the content of your phone cannot ever be decrypted in your life time), tap Screen lock options to chose a Password of 18 random characters or 7 random words (or more), ie. enough entropy bits to last a life-time. Tip: Remembering 7 random words can be tough at first, so maybe try to start with four and modify your passphrase regularly to add a new random word until you reach 7 or 8 words.

Fingerprint unlock

Skip for now (to enable only with 2FA PIN).

Restore apps & data

Skip. This can be done later if needed.

Auditor app setup

The auditor app allows to perform hardware-based verification that the phone firmware and OS have not been tampered with. Follow related section of the GrapheneOS for Anarchists guide – except you don't actually need internet connectivity to register remote verification.

Only owner profile needs to setup Auditoring.

Settings hardening

Let's start by toggling on Aireplane mode.

Only settings which are to be modified from default values (as of April 2025) are mentioned here.

Network & internet

Internet > Network preferences

Uncheck Allow WEP networks. WEP wifi AP should not exist nowadays so if one does, better be aware that something is wrong.

SIMs

if you have a SIM card:

Toggle off Allow 2G at the bottom of the screen. This should make downgrade attacks of IMSI-catchers more difficult. To go one step further, set Preferred network type to 5G or 4G only.

Once done, you can activate Airplane mode.

Notes on SIM cards: – Wi-FI calling do not use the VPN slot of your user session, so it will reveals your current IP address to your carrier. – Unless a SIM card is Turned off, apps can see the country code of your SIM card, even if Airplane mode is on, and use it to fingerprint you.

Data Saver

Toggling on Use Data Saver can be useful to save some MBytes on a cheap data plan, or just to reduce battery usage. Though if you use the VPN slot this won't stop connection from apps that go through the VPN. Use the VPN app firewall feature instead (available in eg. Invizible Pro or RethinkDNS).

Private DNS

if you plan to use the VPN slot (for a VPN provider or TOR) do not use the Private DNS feature because it would take precedence over your VPN app built-in DNS, which you should probably use to avoid sticking-out among the VPN user pool.

If you don't plan to use a VPN then you chose a privacy-respecting DNS resolver like quad9 or dns0.eu.

Connected devices > Connection preference

NFC

Temporarily enable Use NFC, then toggle on Require device unlock for NFC, then revert back off Use NFC.

Printing > Default Print Service

Unless you plan to use it, toggle off Use print service for attack surface reduction.

Notifications > Notification on lock screen

If you don't want someone that got their hands on your (locked) phone to know which app you use for communication (eg. Signal): set this setting to Don't show any notification.

Battery

Not privacy related, but you might want to switch on Charging optimization to limit battery charging to 80% for longer battery life. Maybe also enable the Battery Saver feature.

System

Backup

The Backup app (Seedvault can backup some app data (the ones that implement the required API), APKs and user folders (eg. Documents). It is per user, so the app need to be run for every user profiles for which you need a backup. Safer option is to backup on a USB key (you can use the same USB key for multiple user/devices) that can be hidden in a safe place (and make copy of it from time-to-time, stored in another location).

System updates

For added security at the price of maybe missing some notifications, enable Automatic reboot, unless you plan to use a secondary profile and rely on its alarm-clocks: those won't ring after a reboot until your secondary profile is unlocked. Alarm-clocks of owner profile get to work thanks to the Direct-Boot feature, but even then, better to don't rely on snoozing as it might not work.

To save on a small data plan, you might want to set Permitted networks to Unmetered.

Users

Users, and the Private Space (Owner profile only for now) can be used to segregate apps into isolated profiles (almost as if on different phones) depending on their privacy issues and/or to isolate your professional/personal/militant activities. In particular to mitigate a major android issue that many apps can see which apps are active in the same profile.

If you only want to isolate the Play Store and some apps installed from it (eg. Banking apps), you can use the Private space feature of GrapheneOS under Security & privacy. Keep in mind that apps in Private space cannot receive notifications when the private space is locked, nor their data be backup-ed using the Seedvault app.

For those reasons full fledged user profiles might be preferable, in particular, a Default secondary profile, as recommended by the AnarSec guide. One major advantage is that you can close the secondary session, it then return to Before First Unlock state but you can still use your phone through the Owner profile.

The AnarSec guide recommend a different password for the secondary profile but using the same strong password as for the owner profile is not a big security risk, especially if you use Fingerprint + 2FA-PIN unlocking after first unlock of the profile.

Security & privacy

Device unlock

Screen lock config

Enable Scramble PIN input layout to make it more difficult for a hidden camera/observer to guess your PIN.

Fingerprint Unlock

Using fingerprint unlock protect against shoulder surfing attacks on your PIN. But an adversary could force you to unlock your phone with your finger (you can still try to use an unregistered finger), which is why the AnarSec guide recommend against it. But nowadays we can setup a Second factor PIN, which mitigate the issue; 6 digits should probably be enough.

Duress password

This is a PIN that would trigger the erasing of decryption keys and reboot your phone if entered anywhere a PIN is asked. This one is tricky and depends of legal implications. There might be less legal repercussion for not giving your PIN than being accused of destruction of evidence. One compromise would be to use a PIN and password that could be tried by the adversary, without you having to give it (but I'm no lawyer so I don't really know), eg. using your date of birth or 1312/acab.

If you do setup a duress password/PIN, be sure to keep your backups up-to-date.

Exploit protection

Auto reboot

This is a major security feature of GrapheneOS: it reboot (returns the device to Before First Unlock state) if the device is not unlocked for a certain amount of time (18 hours by default). Shorter time improve security: don't hesitate to temparilly shorten the time when you need it. 12 hours is probably a good default value for most people.

Turn off Wi-Fi automatically

Maybe set it to something like 5 minutes, to reduce battery usage (and very slightly the attack surface: very unlikely to be an attack vector though.

Turn off Bluetooth automatically

Same as above.

Native code debugging

Toggle on Block for third-party apps by default to improve sandboxing.

WebView JIT

Toggle on Disable for third-party apps by default to reduce attack surface.

DCL via memory

Toggle on Restrict for third-party apps by default for the same reasons as above.

DCL via storage

Same as above (as stated, you might have to enable it manually for some apps that depends on Play service).

More security & privacy

Toggle off Allow Sensors permission to apps by default. Add it back to the apps that actually need them (eg. for auto-rotate).

How to install apps?

The usual recommendation to install a third-party app is to try in order:

  1. When a (progressive) web app is available and you don't need the features (eg. notifications) of the native app: use their website/PWA. In Vanadium, tap Add to Home screen.
  2. Accrescent, a secure and open-source app store that can be installed from GrapheneOS built-in App Store.
  3. Google Play Store (also installed from the built-in App Store)
  4. APK published on project's forge using Obtainium + App verifier (the later being installed from the built-in App Store and used to check the Obtainium APK).
  5. Self-updating apps, like Wiregard or Signal.
  6. The project own f-droid repo (eg. repos of The Guardian Project, SimpleX, Briar, FUTO).
  7. IzzyOnDroid f-droid repo.
  8. Official F-Droid repo.

This order has been chosen based on security practices involved and to both minimize update delay and number of third-parties to trust.

F-droid repo in particular should be avoid for security critical due, among other issues, to their (slow) update process and (often out-dated) build environment.

For apps only available in a f-droid repos (third-party or official), either use Obtainium or F-droid Basic.

Regarding Play Store you should be able to register with it, without giving any phone number, with a dedicated YopMail address for example. Use the 4 step setup to disable personalized tracking.

Once Obtainium is installed, remove the Allow from this source install capability from Files or Vanadium that was granted to install the APK.

VPN / Tor

A good VPN (ie. Mullvad / IVPN) is probably enough for most activities. You can use Tor Browser for Android when needed but Tor browser on desktop / Tails would probably provide better anonymity (larger user pool).

Nonetheless if you don't want to pay for a VPN, using a TOR-based VPN, Orbot or Invizible Pro, is viable, especially since its often faster than the free RiseUp VPN. If you chose to use the owner profile only to install/update apps, then use a VPN (if your home router does not) rather than TOR, which may often disconnect when not in used for long period of times (and thus you may miss updates). RiseUp VPN is fine for this purpose.

Invizible Pro Beta (beta has no “ask for donation” popup) signature (for AppVerifier):

pan.alexander.tordnscrypt
1E:A0:9E:90:62:28:59:84:FF:E8:96:56:05:ED:AB:8B:01:ED:19:DF:A0:19:C3:14:84:A3:38:2A:CC:C1:9A:CE

Invizible has a custom “DNS Crypt” option which you can use to avoid loading ads, but it's at the cost of standing out a bit among most TOR users that rely on the exit node for name resolution.

If you want to stack Invizible on top of, eg., Mulllvad VPN, you can connect to Mullvad through Shadowsocks in proxy mode: – https://mullvad.net/en/help/shadowsocks-android – https://invizible.net/en/tor-over-vpn/ Though TOR over VPN is usually not a net gain (see links at end for the InviZible documentation above), except if you use Shadowsocks to easily bypass most public wifi firewall and/or you don't want to be identified by network/ISP as a TOR user and/or you want to some apps to be routed through your VPN only and not tor.

Here is Shadowsock-android signature for AppVerifier:

com.github.shadowsocks
92:41:6E:A4:16:64:22:61:3D:3D:1D:58:5A:C1:C7:0F:03:83:40:70:77:13:46:36:B4:CF:B2:F0:BD:8E:01:F0

(use -tv- for the inverted APK regex filter in Obtainium).

Email

Either FairEmail or Thunderbird-Android (simpler, less configurable, less anti-tracking features, but can import all your account from desktop easily), with OpenKeychain for GPG support.

Instant Messaging

The usual suspects: Signal (or better: Molly, installed from Accrescent), SimpleX, Cwch and Briar.

Mitigation against forceful take-over of unlocked phone

You can activate Google Play Theft Detection Lock in Google Settings > Theft protection but it is rather peculiar to the conditions that activate the locking. So you can also install Private Lock. The app is quite old, but working. Sensitivity set to 30 appears to be usable.

Password manager

KeepassDX is good. Can be synced with your PC with syncthing if needed.

Various other apps

  • Keyboard: HeliBoard
  • Casual browsing: IronFox (for website that don't requires login, are at least that don't incur a financial or reputational risk if you get hacked, as IronFox (Firefox) sandbox is significantly weaker than Vanadium. But it has better tracker/ads blocking.
  • Sensitive websites: tor browser
  • Agenda: Etar, ICSx5 (public ical calendar), DAVx5 (private caldav)
  • Reading: LxReader, OpenLib
  • Weather app: Breezy Weather
  • GPS: OrganicMap (trekking), OSMAnd+ (power users), Magic Earth (for the bus schedules).

#GrapheneOS #Android #Hardening #Cellebrite

 
Lire la suite...

from Arg's blog

Documenting here how the server supporting 1312 Blogs (and a few other blog sites) was created.

So I'm using nixos-anywhere to provision NixOS to my hosted dedicated servers. nixos-anywhere purpose is to transform any linux machine with ssh access into a NixOS machine.

For this nixos-anywhere only need a description of the disk layout you want to end-up with. More precisely, it uses disko to support declarative disk partitioning.

My declarative partitioning look like this:

disko.nix

{
  disko.devices = {
    disk = {
      sda = {
        type = "disk";
        device = "/dev/sda";
        content = {
          type = "gpt";
          partitions = {
            BOOT = {
              size = "1M";
              type = "EF02"; # for grub MBR
            };
            ESP = {
              size = "1000M";
              type = "EF00";
              content = {
                type = "filesystem";
                format = "ext4";
                mountpoint = "/boot";
              };
            };
            luks = {
              size = "100%";
              content = {
                type = "luks";
                name = "crypted";
                askPassword = true;
                content = {
                  type = "filesystem";
                  format = "ext4";
                  mountpoint = "/";
                };
              };
            };
          };
        };
      };
    };
  };
}

So only 2 partitions, /boot and an encrypted /. Now I don't have physical access to the machine, so to decrypt the root partition we will bundle an ssh server into the initrd, as explained in this blog post by Carlos Vaz or this one by Matthias Totschnig:

flake.nix

{
  inputs = {
    nixpkgs.url = "github:NixOS/nixpkgs/nixos-24.11";
    disko = {
      url = "github:nix-community/disko";
      inputs.nixpkgs.follows = "nixpkgs";
    };
  };
  outputs = { nixpkgs, disko, ... }: {
    nixosConfigurations = {
      server = nixpkgs.lib.nixosSystem rec {
        system = "x86_64-linux";
        modules = [
          disko.nixosModules.disko
          ./disko.nix
          ./configuration.nix
          {
            boot.initrd.network = {
              # Make sure you have added the kernel module for your network driver to `boot.initrd.availableKernelModules`
              enable = true;
              ssh = {
                enable = true;
                # To prevent ssh clients from freaking out because a different host key is used,
                # a different port for ssh is useful (assuming the same host has also a regular sshd running)
                port = 2222;
                hostKeys = [ "/etc/ssh/initrd-ssh-host-key" ];
                # public ssh key used for login
                authorizedKeys = [
                  "ssh-ed25519 AAAAC3NzaC1lZDI1NTE5AAAAIPEvEVBYFc/u2vRUaiQgV/t4aA6tqhlvNj/OrUkHa1Pz"
                ];
              };
              # ask for secret key on login
              postCommands = ''
                cat <<'EOF' > /root/.profile
                echo "Enter encrypted volume passphrase"
                read -s pass
                echo "$pass" > /crypt-ramfs/passphrase && exit
                EOF
              '';
            };
          }
        ];
      };
    };
  };
}

To go one setup further, one could use Tailscale ssh instead.

Then we run nixos-anywhere with the necessary secrets, as per documentation:

temp=$(mktemp -d)
cleanup() {
  rm -rf "$temp"
}
trap cleanup EXIT
install -d -m755 "$temp/etc/ssh"
ssh-keygen -t ed25519 -N "" -f "$temp/etc/ssh/initrd-ssh-host-key"
chmod 600 "$temp/etc/ssh/initrd-ssh-host-key"

read -s my_disk_encryption_password

nix run github:nix-community/nixos-anywhere -- \
  --extra-files "$temp" \
  --disk-encryption-keys /tmp/luks.key <(echo $my_disk_encryption_password) \
  --flake '.#server' ubuntu@nsxxxxx.ip-xx-xx-xx-xx.eu

Note: beware that this method does not prevent an attacker with physical access to intercept you password by forcing the machine to reboot into a crafted shell under attacker control. To prevent this you would need to setup UEFI Secure Boot with lanzaboote (that means having access to the machine BIOS, which must have reliable TPM support).

disclaimer: I am not a professional security expert / cryptographer.

Still,

All Crypted-disks Are Beautiful

#FullDiskEncryption #NixOS

 
Lire la suite...

from 1312 Blogs

For better privacy, your newly created blogs are unlisted by default, that is they are not visible in the Reader. One need to know/find elsewhere the URL of the blog to read it.

To change this default setting, click on the Customize button to change the Publicity setting for your blog. You may want to activate Email subscriptions and look at the other customization options while your are at it.

#WriteFreely

 
Lire la suite...